Злоумышленники под видом ИТ-поддержки в Teams получили доступ к данным компаний
В двух расследованных Microsoft инцидентах сотрудники сами предоставили атакующим удалённый доступ через Quick Assist. Затем те злоупотребили небезопасной настройкой служб сертификатов Active Directory; в одном случае данные успели выгрузить на внешний сервер.
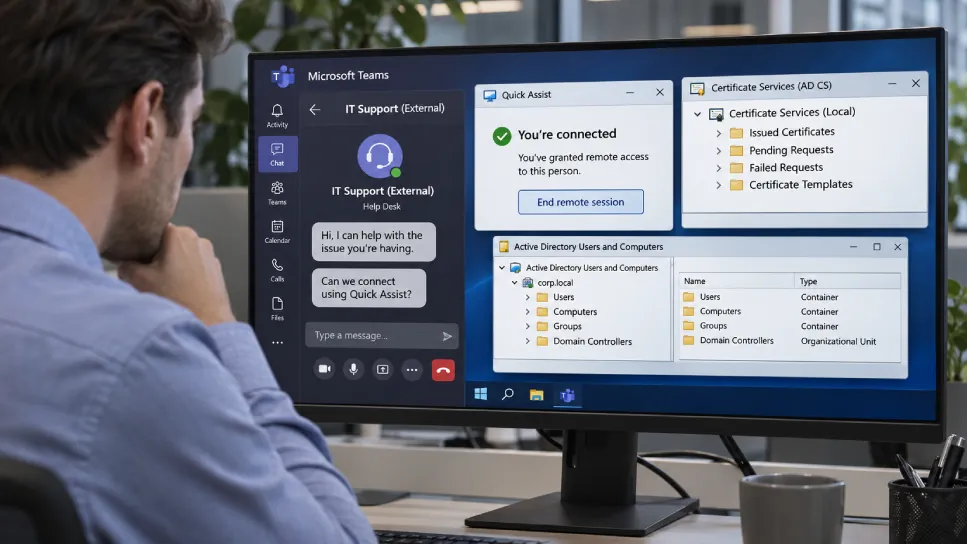
Злоумышленники выдавали себя за сотрудников внутренней ИТ-поддержки в Microsoft Teams, убеждали пользователей открыть Quick Assist и передать код подключения, а затем повышали привилегии через неправильно настроенные службы сертификатов Active Directory (AD CS). Microsoft расследовала два таких проникновения: в одном из них атакующие скопировали корпоративные данные на внешний сервер.
Сама Microsoft Teams уязвимости в этой схеме не сыграла. Атакующие писали и звонили сотрудникам из внешних тенантов с названиями, похожими на службы поддержки компании. После получения удалённого доступа к рабочей станции они размещали и запускали инструменты, используя переносимые среды выполнения Python, Bun или Java.
Дальше использовались ошибки в настройке AD CS — компонента Windows, который выдаёт сертификаты для аутентификации пользователей и устройств. Получив сертификат, злоумышленник может входить от имени указанной в нём учётной записи. По данным Microsoft, такой сертификат остаётся действительным и после смены пароля либо очистки первоначально скомпрометированного компьютера.
В первом случае атакующие нашли шаблон сертификата с проблемой, известной как ESC1. Она позволяет запросившему сертификат указать, какую учётную запись он будет представлять. В результате пользователи с низкими привилегиями могут получить сертификаты для привилегированных аккаунтов. Первая волна затронула трёх пользователей и одну рабочую станцию, а затем последовала ещё одна — против 16 пользователей и второй станции.
Автоматические средства Microsoft Defender прервали сессии большинства скомпрометированных привилегированных учётных записей, однако одна из них не попала под автоматическое ограничение. С её помощью атакующие получили доступ к файловому серверу и выгрузили данные с общей папки на внешний SFTP-сервер, применив переименованную копию Rclone. Объём похищенных данных Microsoft не раскрыла.
Также атакующие успели войти на контроллер домена и запустить DCSync — механизм, позволяющий копировать данные паролей из Active Directory. Microsoft сообщила, что операцию удалось ограничить, но не уточнила, какой объём учётных данных мог быть получен.
Во втором инциденте уязвимого шаблона ESC1 не оказалось. Тогда злоумышленники применили PetitPotam, чтобы принудить контроллер домена пройти NTLM-аутентификацию на подконтрольной им машине, и перенаправили её на веб-интерфейс выдачи сертификатов AD CS. Этот сценарий известен как ESC8. Так был запрошен сертификат самого контроллера домена, после чего атакующие получили для него Kerberos-билет. В этом случае предупреждения Defender и изоляция рабочей станции остановили дальнейшую активность.
Microsoft не связала атаки с какой-либо известной группировкой и не назвала даты инцидентов. Компания рекомендует проверять неожиданные запросы от ИТ-поддержки через известные внутренние каналы, ограничить обращения из внешних тенантов Teams, разрешать только одобренные средства удалённой помощи и проверить шаблоны сертификатов AD CS. Для защиты от сценариев с веб-выдачей сертификатов также предлагаются HTTPS, Extended Protection for Authentication и, где возможно, отключение NTLM.