Взломанные сайты властей Бразилии перенаправляли посетителей на страницы ставок
Злоумышленники устанавливали вредоносные модули Apache на скомпрометированные серверы государственных и образовательных учреждений Бразилии. Подменённый трафик шёл через легитимные домены на страницы, замаскированные под магазины приложений.
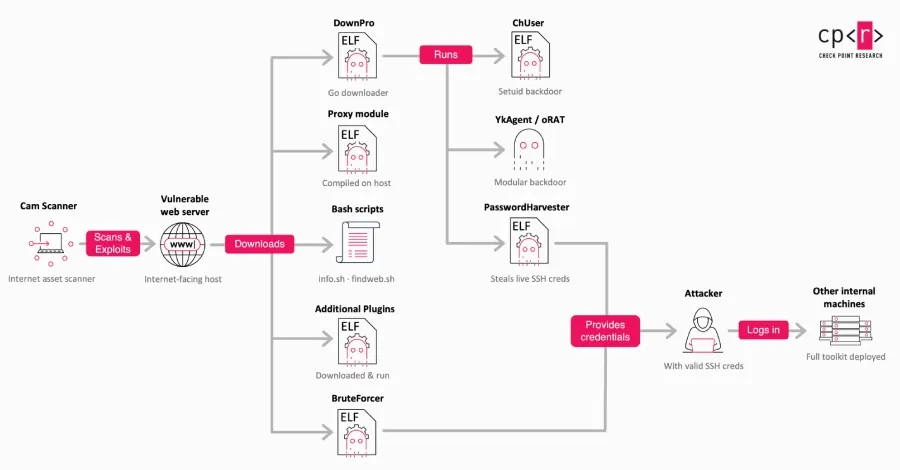
Исследователи Check Point обнаружили кампанию, в которой злоумышленники устанавливают вредоносные модули Apache на взломанные веб-серверы бразильских государственных и образовательных организаций. Эти модули перенаправляют посетителей на контролируемые атакующими страницы с рекламой онлайн-ставок и букмекерских сервисов, сообщает The Hacker News.
Трафик при этом проходит через легитимный домен скомпрометированного сайта: модуль работает как обратный прокси и подменяет содержимое ответа. По данным Check Point, он также удаляет защитные HTTP-заголовки исходного сайта, что позволяет загруженному контенту работать без предусмотренных владельцем ресурса ограничений.
Страницы назначения выдают себя за Google Play, Microsoft Store и Amazon. Исследователи считают вероятной целью кампании SEO-мошенничество: цепочка скомпрометированных сайтов с высокой репутацией должна искусственно повышать позиции продвигаемых ресурсов в поисковой выдаче.
Check Point отслеживает активность кластера, названного Gambling Goblin, с середины 2025 года. Исследователи не установили, каким способом операторы получают первоначальный доступ к серверам. После проникновения они, по их данным, используют собственный загрузчик DownPro, бэкдоры AlphaAgent и oRAT, средство кражи учётных данных на базе 3snake, инструмент перебора SSH-паролей и модульный агент для разведки.
В публикации нет числа скомпрометированных серверов, названий вредоносных модулей, их путей или хешей. Также не раскрыты конкретные пострадавшие организации и не сказано, очищены ли затронутые системы. Check Point не уточняет, имеют ли продвигаемые через эти сайты букмекерские площадки разрешение на работу в Бразилии.
Ранее платформа ANY.RUN сообщала как минимум о 20 порталах в зоне .gov.br, принадлежавших бразильским муниципалитетам и полицейским структурам и использованных для распространения вредоносного ПО в другой отслеживаемой ею кампании PhantomEnigma. Компания отдельно подчёркивала, что скомпрометированные государственные домены следует отличать от инфраструктуры самих атакующих: их широкая блокировка может нарушить доступ к государственным ресурсам.
The Hacker News также указывает на схожие эпизоды SEO-мошенничества на бразильских государственных доменах. ESET описала не менее 65 взломанных Windows-серверов, скомпрометированных в июне 2025 года, преимущественно в Бразилии, Таиланде и Вьетнаме, где использовался вредоносный модуль IIS Gamshen для продвижения сайтов азартных игр.