Вредоносные клиенты ScreenConnect распространяют скрипты на новые подключённые устройства
Исследователи Huntress обнаружили три атаки с поддельными клиентами ConnectWise ScreenConnect. После установки они запускают цепочку из четырёх VBScript и могут передавать её другим устройствам при новых подключениях.
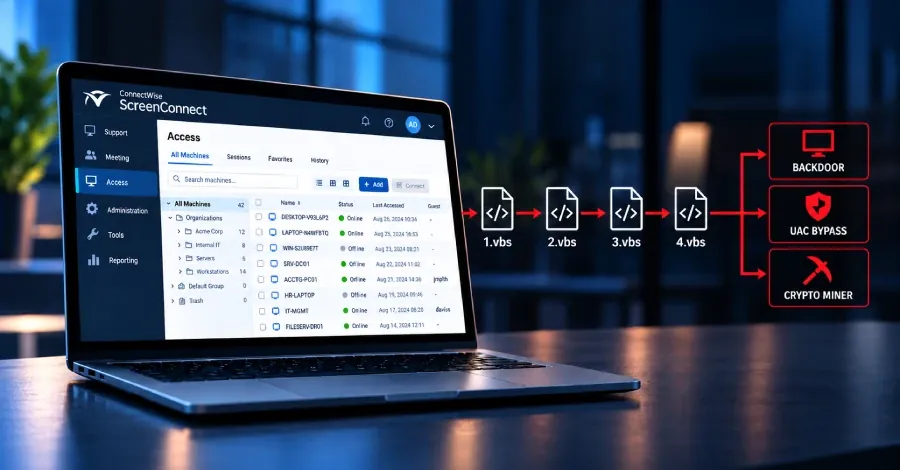
Специалисты Huntress сообщили о червеобразной активности, связанной с поддельными клиентами ConnectWise ScreenConnect — программы удалённого доступа. Скомпрометированный клиент при подключении нового устройства способен передать ему и запустить многоэтапную цепочку вредоносных VBScript.
Исследователи зафиксировали три не связанных между собой инцидента в августе 2026 года. В одном случае злоумышленники убедили пользователя запустить Quick Assist под видом технической поддержки. В другом вредоносный MSI-файл ScreenConnect.ClientSetup.msi, предположительно доставленный фишинговым письмом, устанавливал клиент удалённого доступа. Третья атака начиналась с фальшивой формы возврата денег от имени Geek Squad.
Во всех случаях установленный клиент запускал через wscript.exe четыре файла: 1.vbs, 2.vbs, 3.vbs и 4.vbs. Первый скрипт собирает сведения о системе: в частности, проверяет объём оперативной памяти, наличие ScreenConnect и процессов защитных продуктов, включая Cisco AMP, CrowdStrike, Huntress, Malwarebytes, SentinelOne, Sophos и Symantec Endpoint Protection. Результат записывается в файл value.txt в виде трёхбитного значения.
Следующие два скрипта загружают и подготавливают данные из Dropbox, выбирая дальнейший файл в зависимости от состояния, определённого первым этапом. Однако точное содержимое одного из загружавшихся файлов установить не удалось: URL Dropbox уже был недоступен на 2 сентября 2026 года.
На четвёртом этапе запускается PowerShell-скрипт, который расшифровывает полученный файл и выполняет следующий скрипт PyTorchFix.ps1. По данным Huntress, варианты дальнейшей нагрузки зависели от состояния системы: в одних случаях устанавливался пользовательский бэкдор ScreenConnect, в других — средства обхода контроля учётных записей Windows и закрепления в системе, а также утилиты туннелирования и криптомайнер.
Запущенный на четвёртом этапе runner.ps1 удаляет staging-директорию и завершает процессы wscript.exe и cscript.exe. Отдельно 4.vbs при состояниях 010 или 011 записывает четыре VBScript в C:\Users\Public\Libraries\Default\Lib\Lib1. Как пояснили в Huntress, из-за этого при каждом новом подключении к заражённому клиенту удалённое устройство может получить и выполнить ту же цепочку скриптов. Клиент сохраняет идентификаторы подключений, чтобы не атаковать одно и то же активное соединение повторно.