Власти США предупредили об атаках на системы промышленного охлаждения
Злоумышленники могут менять настройки доступных из интернета контроллеров, повышать температуру и принудительно включать разморозку. Это грозит порчей продуктов, риском для оборудования и, в отдельных случаях, пожаром.
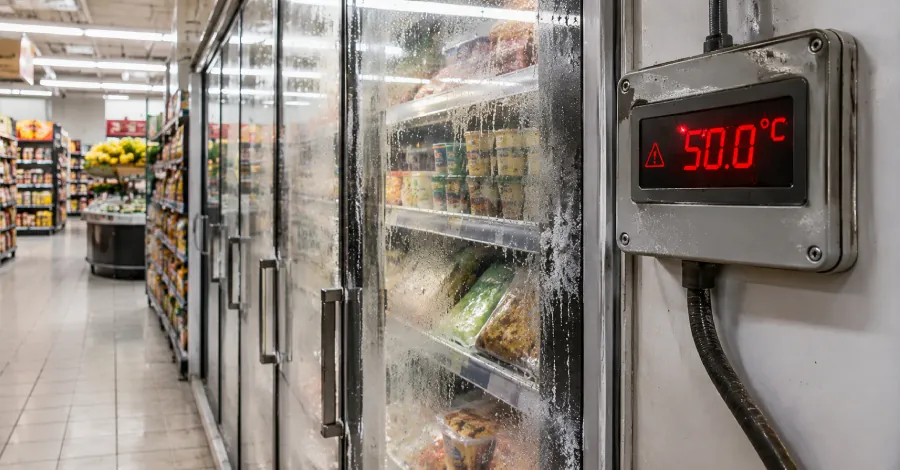
Американские CISA, ФБР, а также министерства здравоохранения, сельского хозяйства и транспорта предупредили о кибератаках на системы промышленного охлаждения и мониторинга холодовой цепи. По оценке ведомств, злоумышленники по всему миру нацеливаются на такие системы, чтобы нарушать их работу, создавать опасность возгорания и портить запасы продукции.
В совместном предупреждении говорится, что атакующие могут использовать неисправленные уязвимости, слабые настройки и контроллеры, открытые для доступа из интернета. Среди возможных способов проникновения названы обход аутентификации, внедрение произвольного кода и небезопасная конфигурация.
Получив доступ, злоумышленники способны менять заданную температуру либо переводить оборудование в непрерывный режим нагрева и разморозки. Ведомства также предупреждают о риске отказа в обслуживании, при котором операторы теряют возможность отслеживать текущую температуру. Последствия могут включать порчу продовольствия и лекарств, сокращение срока службы оборудования, угрозу пожара и риск для потребителей товаров, хранившихся в небезопасных условиях.
Как пишет The Hacker News, в последние недели атакам подверглись сотни супермаркетов в Европе. Нападавшие использовали слабые места в доступных из интернета контроллерах: в отдельных случаях температура поднималась до 50 °C, а холодильные установки переводили в режим разморозки. Среди затронутых стран издание называет Бельгию, Германию, Францию, Великобританию и ряд других европейских государств.
Французское учреждение крови сообщило, что киберинцидент у поставщика холодильного оборудования привёл к установке «чрезвычайно высоких» значений температуры и разморозки на трёх площадках, где хранилась плазма крови. Кто стоит за серией атак, пока неизвестно.
Ведомства рекомендуют владельцам таких систем выявить устройства с доступом из интернета, изолировать OT-оборудование, своевременно устанавливать обновления, заменить пароли по умолчанию, отказаться от устаревших устройств и убрать ненужный удалённый доступ. Необходимые каналы удалённого управления предлагается дополнительно защитить.