В WordPress устранили Comment2Shell: комментарий мог привести к выполнению кода на сервере
Уязвимость CVE-2026-93485 позволяла оставить вредоносный комментарий без учётной записи. Если страницу затем открывал администратор, злоумышленник мог использовать его сессию для загрузки плагина с веб-оболочкой.
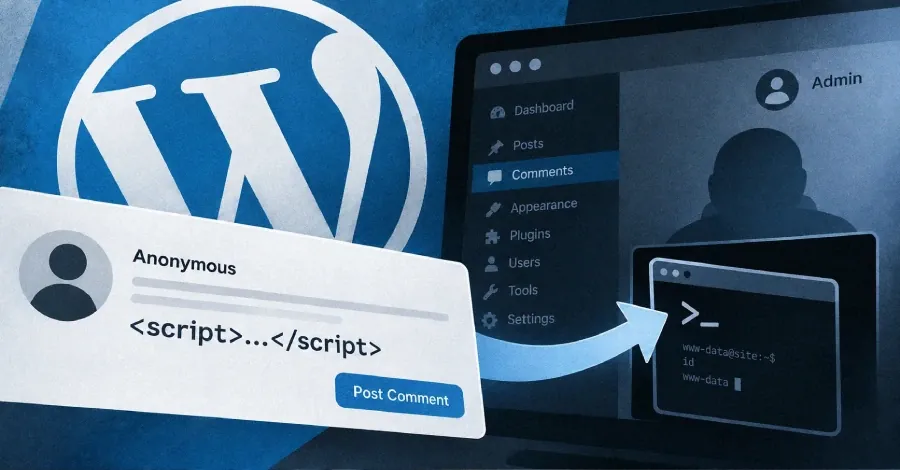
В ядре WordPress обнаружили уязвимость Comment2Shell (CVE-2026-93485), которая в определённых конфигурациях позволяла превратить XSS через комментарий в выполнение команд на сервере. Как сообщает The Hacker News, исправление вышло 17 сентября в WordPress 7.1.1; владельцам сайтов рекомендовано обновиться.
Атака начиналась с публикации специально сформированного комментария. При его сохранении WordPress проверял опасный HTML, однако при последующем форматировании комментария для показа возникала ошибка. Перенос строки внутри атрибута разрешённого HTML-тега мог привести к тому, что часть содержимого интерпретировалась браузером как обработчик события и выполнялась автоматически при загрузке страницы — без клика со стороны посетителя.
Скрипт выполнялся в браузере пользователя, открывшего страницу, с его уровнем доступа. Для захвата сервера требовалось, чтобы страницу посетил авторизованный администратор: тогда код мог задействовать его сессию, загрузить плагин с веб-оболочкой и выполнять команды на сервере.
По данным издания, проблема затрагивает сайты с блочной темой, а также классические темы, использующие аналогичный способ форматирования комментариев. Комментарий должен быть опубликован и отображён на странице. WordPress указывал, что эксплуатация зависит от одобрения комментария, однако The Hacker News отмечает: модерация комментариев отключена по умолчанию, а ограничение для первых комментариев можно обойти.
Patchstack, присвоившая идентификатор CVE, оценила уязвимость в 7,1 балла по шкале CVSS. Признаков эксплуатации Comment2Shell в реальных атаках пока нет; в перечень активно используемых уязвимостей американских властей она также не внесена.
Затронуты ветки WordPress с 4.7 по 7.1. Для актуальных веток указаны исправления 7.1.1, 7.0.5 и 6.9.8; для старых версий необходимо установить последний патч безопасности своей ветки — вплоть до 4.7.36. Если обновление нельзя установить сразу, временной мерой может быть отключение комментариев. После обновления администраторам сайтов, подозревающим попытку атаки, следует проверить установленные плагины и файлы на предмет неизвестных компонентов.