В npm-пакете Tensorlake нашли червя Shai-Hulud, похищающего учётные данные
Вредоносная версия 0.5.144 SDK tensorlake собирала секреты разработчиков и могла распространяться через их npm-аккаунты. Этот релиз уже удалён из реестра npm.
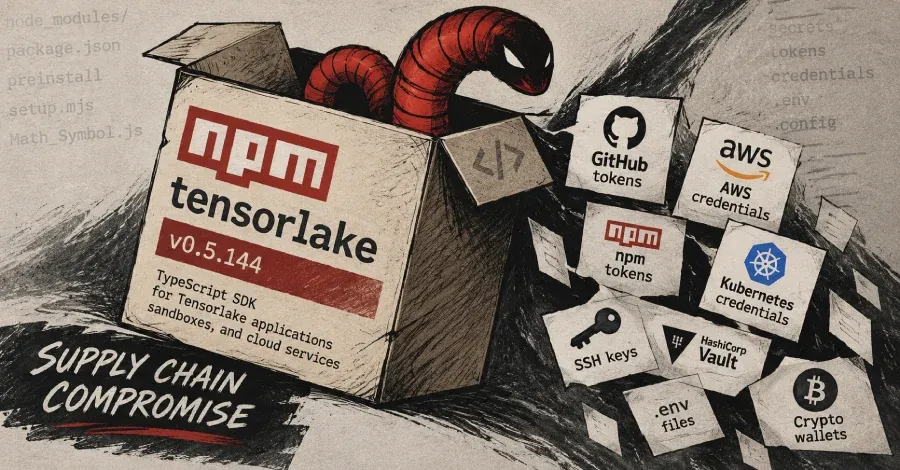
Пакет tensorlake в реестре npm скомпрометировали для распространения вредоносного червя Shai-Hulud. По данным The Hacker News и исследователей Socket, заражённым оказался релиз 0.5.144 TypeScript SDK для приложений, песочниц и облачных сервисов Tensorlake. Версия больше недоступна для скачивания из npm.
Вредоносный код запускался ещё на этапе установки пакета: preinstall-скрипт открывал файл setup.mjs, который через среду выполнения Bun запускал обфусцированный загрузчик и основной модуль Math_Symbol.js. Как утверждает Socket, программа собирала учётные данные и другие секреты, отправляла их злоумышленникам, закреплялась в системе и могла выполнять код, полученный с удалённого сервера.
Среди данных, на которые нацелен вредонос, названы токены npm и GitHub, ключи и секреты AWS, данные HashiCorp Vault и Kubernetes, SSH-ключи, файлы .env, криптокошельки, данные мессенджеров, а также конфигурации и MCP-файлы Anthropic Claude, Cursor, Kiro, Windsurf и Zed. Socket предупреждает, что риск не ограничивается одним скомпрометированным API-ключом: утечь могли любые секреты, доступные процессу установки.
Червь также способен самостоятельно распространяться. По описанию Socket, он ищет пакеты, связанные с учётной записью издателя, создаёт для них provenance-данные Sigstore и публикует заражённые версии. В коде обнаружили ссылки на поддельный процесс GitHub Actions, маскирующийся под Copilot или Dependabot. Для связи с управляющей инфраструктурой вредонос использовал Ethereum-контракт, а резервным каналом служил GitHub: зашифрованные украденные данные могли размещаться в публичном репозитории с описанием «Shai-Hulud: Here We Go Again».
StepSecurity сообщает, что вредоносные файлы попали в основную ветку репозитория tensorlakeai/tensorlake от имени одного из мейнтейнеров. Первый такой коммит датируется 7 октября 2026 года, а затем workflow релизов опубликовал пакет 0.5.144 в npm. Кроме того, вредонос записывал в доступные ему репозитории файлы .claude/settings.json и .vscode/tasks.json, чтобы вновь запускаться при открытии проекта в Claude Code или Visual Studio Code.
Пользователям, установившим tensorlake версии 0.5.144, исследователи рекомендуют немедленно удалить зависимость и заменить все учётные данные и секреты, к которым мог получить доступ процесс установки.