В GitHub опубликовали реконструкцию исходного кода Stuxnet
Неизвестный исследователь восстановил исходный код известного компьютерного червя и добавил инструкции по его сборке. Stuxnet связывают с атаками на иранский ядерный объект в Натанзе.
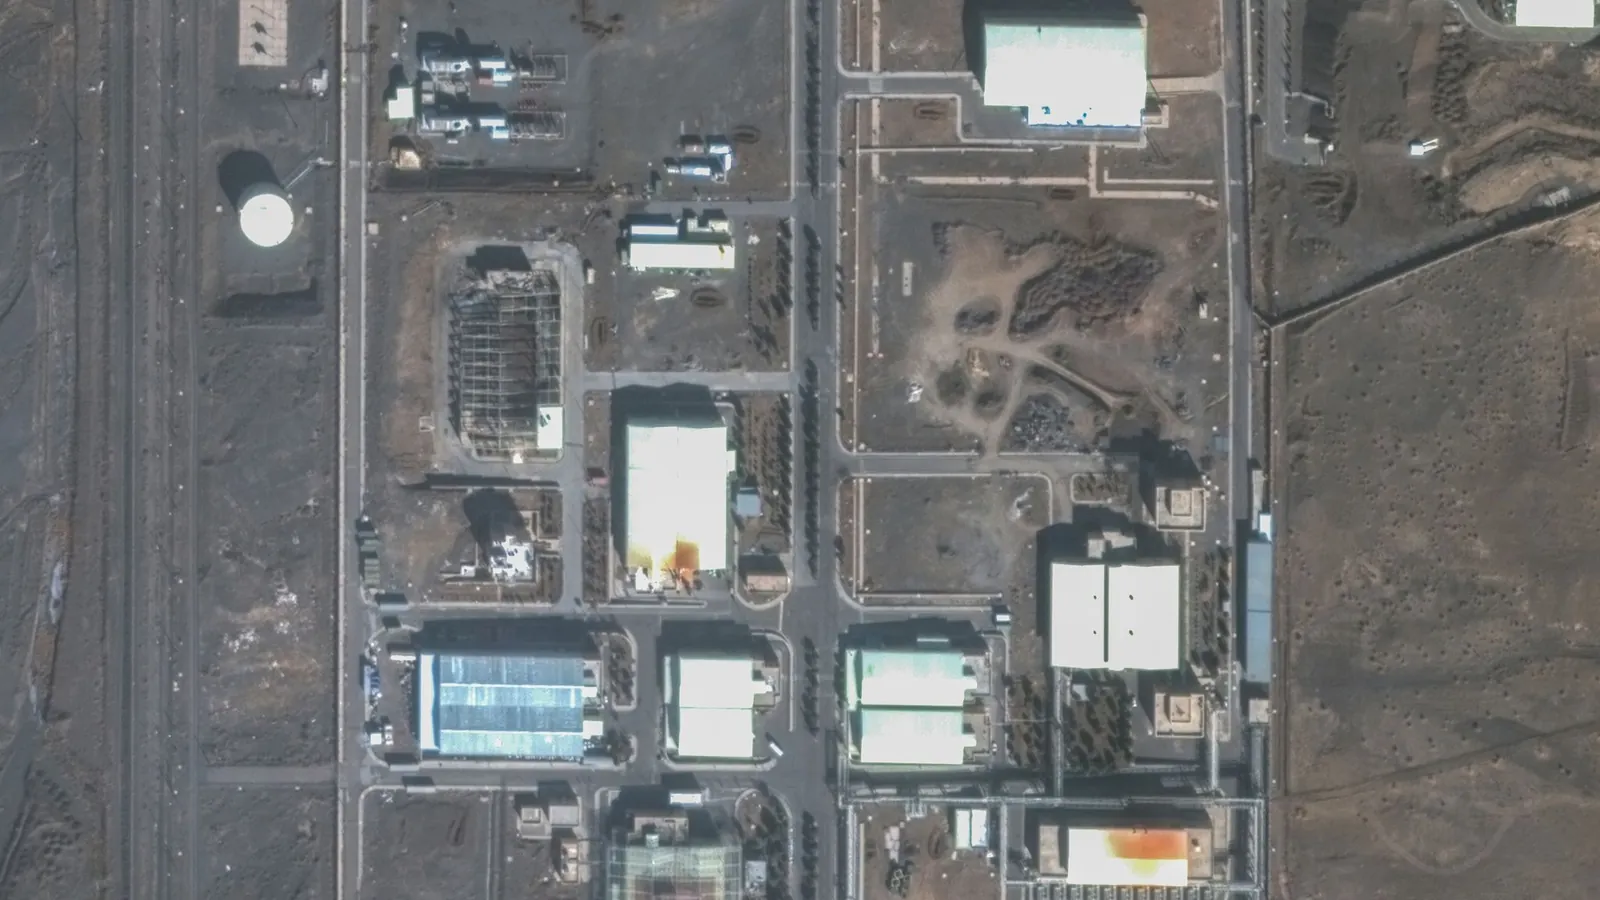
Неизвестный исследователь опубликовал на GitHub реконструкцию исходного кода червя Stuxnet, сообщает Tom’s Hardware. В репозитории также есть инструкции по сборке проекта.
Для запуска реконструкции автор предлагает использовать виртуальную машину с Windows XP или Windows 7 и не подключать её к сети. Чтобы воспроизвести работу полезной нагрузки полностью, потребуются программное обеспечение Siemens и, в идеале, соответствующее промышленное оборудование.
Stuxnet получил известность как вредоносная программа, которую связывают с атакой на иранский завод по обогащению урана в Натанзе. По данным Tom’s Hardware, червь был нацелен на промышленные контроллеры Siemens: он мог вмешиваться в работу преобразователей частоты центрифуг и одновременно передавать персоналу предприятия сведения о нормальной работе систем. Издание называет Stuxnet первым известным цифровым червём, вызвавшим физический ущерб.
В период активного распространения Stuxnet использовал несколько способов заражения: USB-накопители, уязвимость Windows Print Spooler и доступные сетевые папки. Для обхода проверки подписей драйверов применялись похищенные цифровые сертификаты Realtek и JMicron. Червь также внедрялся в программное обеспечение Siemens через базу данных WinCC SQL Server и файлы проектов Step 7.
Tom’s Hardware пишет, что Stuxnet связывают с операцией Olympic Games, которую называют совместной инициативой США и Израиля. Издание также отмечает, что из-за ошибки червь вышел за пределы локальной сети и попал в интернет. В его коде была прописана дата самоуничтожения — 24 июня 2012 года.