В Elementor Pro закрыли критическую уязвимость с выполнением кода
Ошибка в модуле форм позволяла неавторизованному атакующему загрузить PHP-файл на сайт и выполнить на сервере произвольный код. Обновление Elementor Pro 4.2.2 вышло 19 августа.
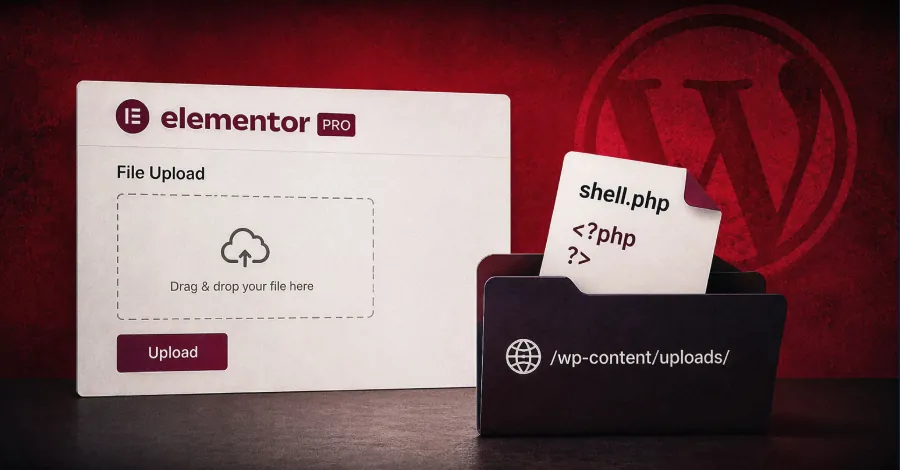
В плагине Elementor Pro для WordPress обнаружили критическую уязвимость CVE-2026-32475 с оценкой 9,0 по шкале CVSS. При успешной атаке она позволяла загрузить на сайт PHP-скрипт и выполнить произвольный код на сервере без авторизации.
Проблема затрагивает версии Elementor Pro вплоть до 4.2.1 включительно. По данным Patchstack, ошибка находится в поле загрузки файлов модуля Forms: проверка расширения файла и его перенос в публичный каталог обрабатывают пустые записи по-разному. Атакующий мог отправить для одного поля две части файла, обойти блокировку расширений и записать PHP-файл в доступный из интернета каталог.
Для атаки на сайте должна быть опубликована хотя бы одна страница Elementor с виджетом Form, в котором есть поле File Upload. Как указывает Patchstack, параметр Required у этого поля по умолчанию отключён, поэтому для эксплуатации не требуется необычная конфигурация формы.
Загруженный файл сохраняется в каталоге wp-content/uploads/elementor/forms/ с именем, формируемым функцией PHP uniqid(). После этого размещённый PHP-скрипт может быть использован для удалённого выполнения кода.
Уязвимость обнаружил исследователь Tin Pham, также известный как TF1T, в рамках программы Patchstack Bug Bounty. Об ошибке сообщили разработчикам Elementor Pro 16 июля 2026 года; исправление вошло в версию 4.2.2, выпущенную 19 августа.