В DeepSeek Harness исправили выход ИИ-агентов из файловой песочницы
Уязвимость CVE-2026-82533 позволяла агенту, обработавшему внедрённую в данные инструкцию, через локальный веб-интерфейс отключить ограничения без запроса подтверждения. Исправление доступно в npm начиная с версии 0.1.2-alpha.2.
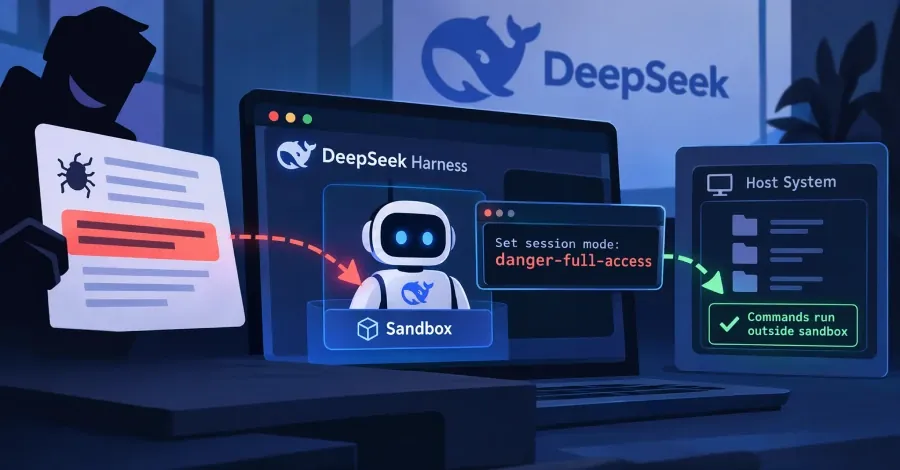
В инструменте DeepSeek Harness, предназначенном для запуска ИИ-агентов для программирования на компьютере разработчика, обнаружили уязвимость, позволявшую агенту снять собственные ограничения на работу с файлами. Для этого было достаточно одной команды, отправленной в локальный веб-интерфейс самого Harness; после смены режима на danger-full-access команды агента выполнялись без файловой песочницы и без дополнительных подтверждений.
Проблема получила идентификатор CVE-2026-82533. Компания VulnCheck, назначившая этот идентификатор и опубликовавшая запись 8 сентября, оценила уязвимость в 9,4 балла из 10. По данным OX Research, сообщившей о находке, для атаки требовалось, чтобы агент прочитал переданный атакующим текст и выполнил содержащуюся в нём инструкцию.
В конфигурации по умолчанию Harness ограничивал запись рабочей областью и временными каталогами, но не изолировал чтение файлов и сетевой доступ. При этом процесс агента получал адрес локального веб-интерфейса и идентификатор текущей сессии. Интерфейс не требовал аутентификации, а прежняя проверка ориентировалась на заголовок Host, который контролирует клиент, а не на фактическое происхождение соединения.
Исследователи проверили обход на двух сессиях с одинаковыми настройками. Сессия, отправившая запрос к интерфейсу, смогла записать файл за пределами рабочей области, тогда как вторая была заблокирована песочницей.
DeepSeek устранила проблему 27 августа, добавив проверку подлинности для веб-интерфейса. При запуске Harness теперь выдаёт одноразовый токен: браузер обменивает его на подписанную cookie, которая требуется для каждого запроса к интерфейсу. Уязвимыми названы версии 0.1.1-rc.2 и более ранние. Хотя исправление сначала появилось на GitHub в версии 0.1.2-alpha.1, в npm она не публиковалась; первой доступной в реестре исправленной версией стала 0.1.2-alpha.2. На 9 сентября актуальным npm-релизом была 0.1.2-rc.1, также содержащая исправление.
Пользователям рекомендовано обновить Harness как минимум до 0.1.2-alpha.2 и проверить версию, если инструмент установлен через стороннее десктопное приложение: такие сборки могут поставлять собственную копию Harness. Если обновление невозможно, источник советует отключать веб-интерфейс, когда он не используется, и убрать туннели, прокси и перенаправления портов к нему.
В документации проекта по-прежнему указано, что песочница не ограничивает чтение и сетевой доступ. В собственном уведомлении о безопасности DeepSeek также предупреждает, что продукт не проходил аудит безопасности, а песочница и запросы подтверждения не гарантируют изоляцию и не должны быть единственной защитой при работе с недоверенными данными.