В Австралии предъявили обвинения двум предполагаемым участникам TeamPCP
Австралийская федеральная полиция считает, что двое жителей Западной Австралии участвовали в атаках на цепочки поставок ПО, затронувших Trivy, Checkmarx KICS и LiteLLM. Всего им вменяют 14 эпизодов.
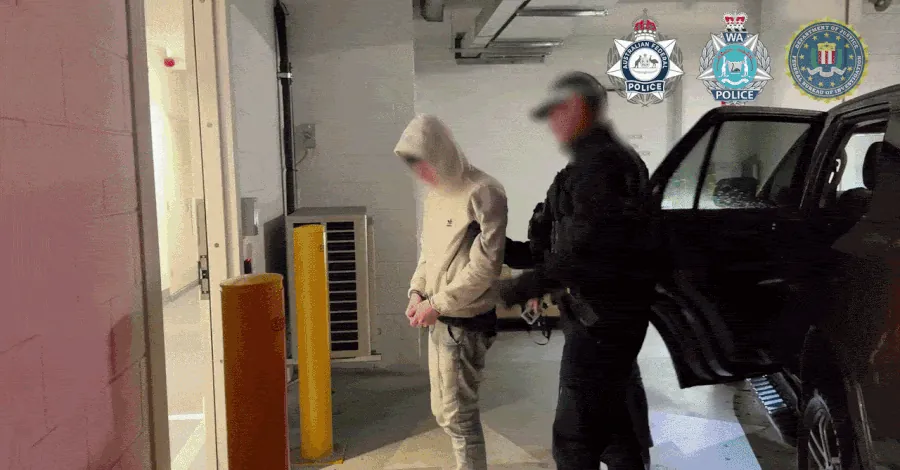
Австралийская федеральная полиция предъявила обвинения двум мужчинам 21 и 23 лет, которых считает ключевыми участниками группировки TeamPCP. По версии следствия, они причастны к мартовской серии атак на цепочки поставок программного обеспечения, в ходе которой были скомпрометированы открытые сканеры безопасности Trivy и Checkmarx KICS, а также ИИ-шлюз LiteLLM.
27 августа оба обвиняемых предстали перед мировым судом Перта. Днём ранее полиция провела обыски в Коттеслоу, Гамильтон-Хилле и Манджуре и изъяла электронные устройства для экспертизы. Следствие также проверяет криптовалютные платежи, которые, как утверждается, получали фигуранты.
21-летнему жителю Коттеслоу предъявили восемь обвинений, включая незаконное изменение данных с намерением совершить тяжкое преступление, владение и передачу данных для компьютерных преступлений, неисполнение требования по статье 3LA и операции с преступными доходами на сумму от 100 тыс. австралийских долларов. 23-летнему жителю Манджуры предъявили шесть обвинений схожего характера. Максимальное наказание по эпизоду с неисполнением требования составляет десять лет лишения свободы, по обвинению в операциях с преступными доходами — до 20 лет.
Как сообщает The Hacker News, ни одно из 14 обвинений не называет конкретный скомпрометированный проект. По данным издания, схема TeamPCP строилась на краже учётных данных для публикации релизов в доверенных open-source-проектах: злоумышленники выпускали вредоносные версии через штатные каналы распространения, а полученные в одном проекте доступы использовали для следующей атаки.
Кампания затронула GitHub Actions, Docker Hub, npm, PyPI и OpenVSX. В частности, скомпрометированные данные Trivy, по описанию издания, использовались при атаке на действия Checkmarx KICS. LiteLLM устанавливал Trivy в собственном конвейере сборки без закрепления проверенной версии; после этого вредоносная версия сканера получила токен для публикации пакета LiteLLM, с помощью которого в конце марта были выпущены бэкдорные сборки.
AFP заявила, что вредоносный код потенциально мог затронуть более 1 тыс. организаций по всему миру, позволить похитить свыше 500 тыс. учётных данных и вывести не менее 300 ГБ данных. Это оценка потенциального масштаба: CloudSEK отмечала, что кража учётных данных сама по себе не доказывает успешную компрометацию компании.
ФБР ранее рекомендовало организациям, которые могли пострадать от кампании, считать утёкшие данные и секреты долгосрочным риском. Ведомство советовало сменить секреты CI/CD, токены публикации и облачные учётные данные, доступные в периоды возможной компрометации.