Уязвимость WooCommerce Wholesale Lead Capture используют для загрузки PHP-бэкдоров
Критическая ошибка в премиальном плагине WordPress позволяет атакующему без авторизации загрузить на сервер произвольный файл и выполнить код. По данным Wordfence, с июня зафиксировано свыше 100 000 попыток эксплуатации.
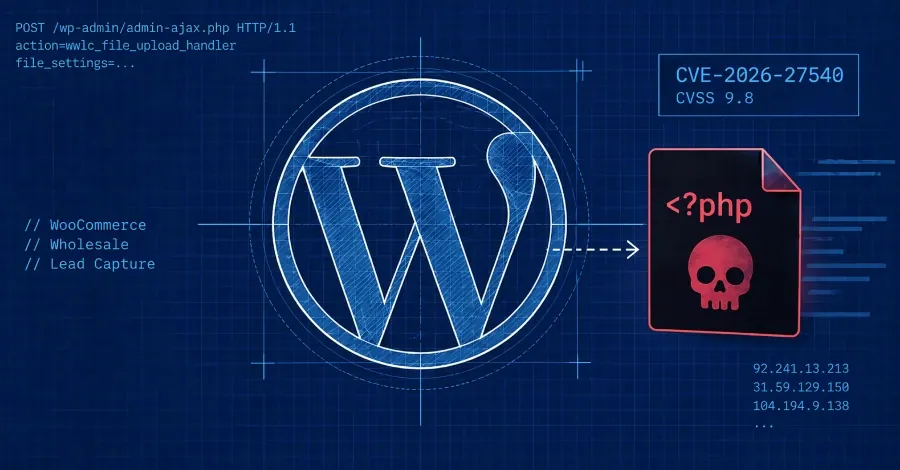
Злоумышленники эксплуатируют критическую уязвимость в плагине WooCommerce Wholesale Lead Capture для WordPress. Ошибка позволяет без авторизации загружать на уязвимый сайт произвольные файлы, включая PHP-бэкдоры, и выполнять код на сервере.
Проблема зарегистрирована как CVE-2026-27540 и получила оценку 9,8 из 10 по шкале CVSS. Она затрагивает все версии WooCommerce Wholesale Lead Capture вплоть до 2.0.3.1 включительно. Плагин насчитывает более 6000 активных установок.
Как сообщает компания Wordfence, причина заключается в отсутствии проверки типов файлов в AJAX-обработчике wwlc_file_upload_handler. В наблюдавшихся атаках злоумышленники отправляли специально сформированные запросы к этому обработчику, подменяя параметр file_settings и прикладывая вредоносный файл shell.php.
Загруженный PHP-файл работает как веб-оболочка: он выводит сведения о хосте и предоставляет браузерную форму для размещения на скомпрометированном сайте дополнительных вредоносных файлов.
По данным Wordfence, с июня 2026 года её средства защиты заблокировали более 100 000 попыток эксплуатации этой уязвимости. За последние 24 часа компания зафиксировала 99 атакующих запросов.
Владельцам сайтов с этим плагином Wordfence рекомендует проверить, не появились ли неожиданные или недавно созданные PHP-файлы, прежде всего в каталоге uploads. Также следует изучить запросы к /wp-admin/admin-ajax.php, где параметр action имеет значение wwlc_file_upload_handler.