Уязвимость в Elementor позволяет создать аккаунт администратора через ссылку
Проблема затрагивает версии плагина 4.3.0 и 4.3.1. Для атаки достаточно, чтобы авторизованный администратор WordPress перешёл по специально подготовленной ссылке.
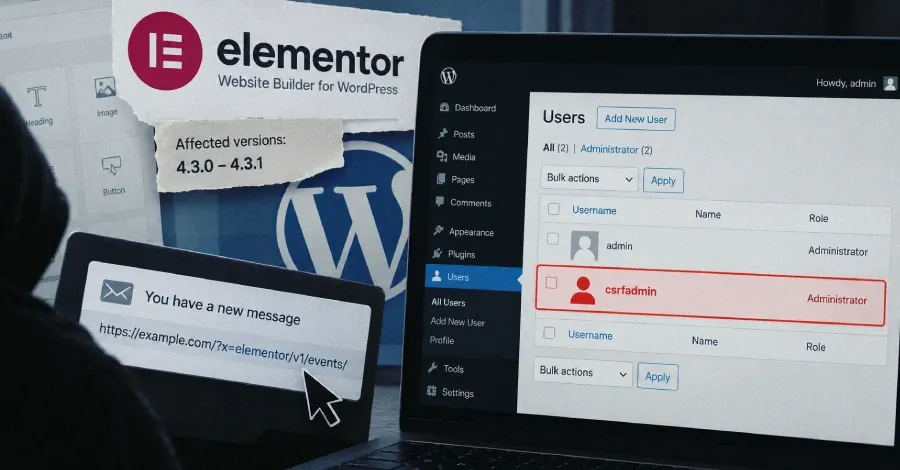
В конструкторе сайтов Elementor для WordPress обнаружили уязвимость CSRF с оценкой 8,8 балла из 10. Она позволяет неавторизованному атакующему заставить вошедшего в WordPress пользователя выполнить действия через REST API от своего имени. Если ссылку откроет администратор, злоумышленник может создать на сайте ещё одну учётную запись с правами администратора и получить контроль над сайтом.
Проблема касается только Elementor версий 4.3.0 и 4.3.1. По данным WordPress.org, эти две версии установлены более чем на 2 млн сайтов; всего плагин активен более чем на 10 млн сайтов WordPress. В более ранних выпусках уязвимый компонент Editor Events отсутствует.
Как описывает Patchstack, атака не требует JavaScript, формы или сайта под контролем злоумышленника. Вредоносную ссылку можно отправить по электронной почте, в сообщении или разместить в комментарии. После перехода по ней браузер авторизованного пользователя отправляет запрос, на который у этого пользователя есть права.
Причина уязвимости — ошибка в модуле Editor Events: он отключал защиту от CSRF для запросов REST API с аутентификацией через cookie, если в URI встречалась строка «elementor/v1/events/». Поскольку URI включает строку параметров запроса, атакующий мог добавить эту строку к произвольному запросу и обойти защиту. Это распространялось не только на маршруты Elementor, но и на REST API WordPress и других установленных плагинов.
Разработчики исправили проблему в Elementor 4.3.2, выпущенной на этой неделе. Уязвимости пока не присвоен идентификатор CVE. Обнаружившим её исследователем указан специалист под псевдонимом Saggre.