Украденные токены ИИ-сервисов позволяют обойти MFA
Okta обнаружила в опубликованном логе инфостилера действующие сессионные токены и API-ключи для сервисов Google, OpenAI, Anthropic и других компаний. Их повторное использование может дать доступ к аккаунту без ввода пароля и второго фактора.
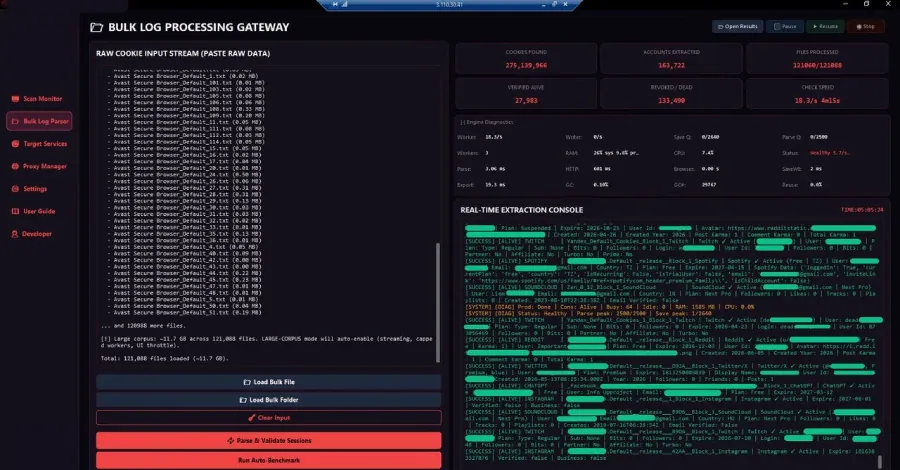
Киберпреступники используют логи инфостилеров для продажи доступа к аккаунтам ИИ-сервисов, следует из исследования Okta, о котором сообщил The Hacker News. В таких логах оказываются учётные данные, сессионные токены и API-ключи; действующий токен злоумышленник может повторно использовать, чтобы войти в сервис без пароля и многофакторной аутентификации.
Okta изучила архив инфостилера объёмом 7 ГБ, опубликованный в Telegram 2 августа 2026 года. В нём были данные с 5871 заражённого устройства из 162 стран. Исследователи нашли тысячи неистёкших токенов, связанных с Google, Microsoft, Anthropic, Amazon, Gamma, Notion, Character.ai, Cursor, Poe.com и Pika AI.
Из 44 791 уникального JSON Web Token (JWT) 555, по оценке Okta, относились к аутентификации в ИИ-сервисах. Также специалисты выявили 2937 связанных с аутентификацией структур JWE — зашифрованных JWT. Большая часть таких токенов, как утверждается в исследовании, была установлена OpenAI, использующей NextAuth.js. Зашифрованные токены нельзя прочитать без соответствующего ключа, однако до истечения срока действия их всё равно можно повторно использовать для доступа к аккаунту.
На день публикации архива действительными оставались 1843 JWT и JWE. Кроме того, 17,7% JWT содержали персональные данные в открытом виде — в том числе имена, номера телефонов или адреса электронной почты. Эти сведения могут помочь при фишинге и других атаках с использованием социальной инженерии.
Проверка архива с помощью TruffleHog также выявила 24 действующих API-ключа для четырёх ИИ-сервисов: Google Gemini, OpenAI, Groq и OpenRouter. Получивший такой ключ злоумышленник может пользоваться чужими ресурсами и создавать расходы на запросы к моделям. Okta называет злоупотребление похищенными ключами и доступом к LLM LLMjacking.
Повторное использование сессионных данных требует специального инструментария. По данным Okta, антидетект-браузеры и средства автоматизации могут загружать данные из browser storage, а настройка прокси помогает обходить срабатывания защит, связанных с необычной географией входа или поведением пользователя. При этом атака может не сработать, если организация разрешает доступ только с заранее заданных IP-адресов. Google также добавила в Chrome механизм Device Bound Session Credentials, криптографически привязывающий сессионный токен к конкретному устройству.