Троян Gigabud научился скрываться от банковских проверок через рабочий профиль Android
По данным Group-IB, вредоносная программа устанавливает на заражённый смартфон второй компонент, создаёт рабочий профиль и размещает в нём поддельное банковское приложение. Полную цепочку атак исследователи подтвердили в Индонезии.
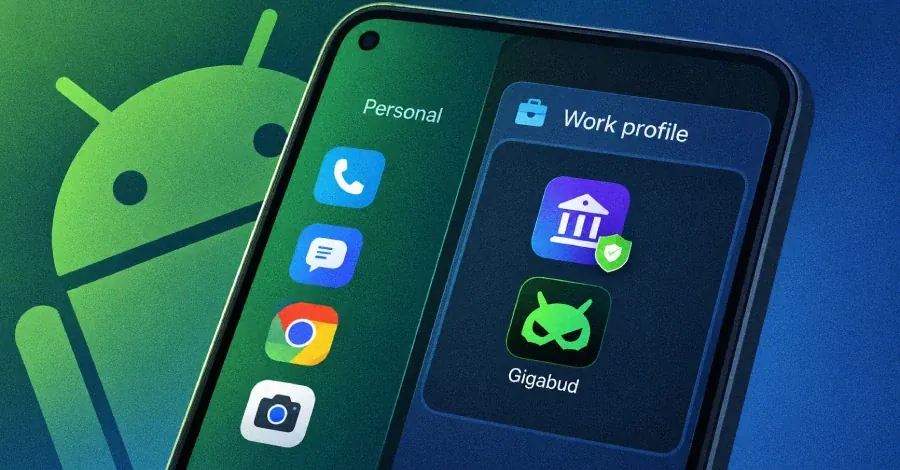
Банковский троян Gigabud начал использовать рабочие профили Android, чтобы изолировать поддельное банковское приложение от самого вредоносного ПО и обойти его проверку на наличие угроз. Об этом сообщила Group-IB: на заражённом устройстве троян устанавливает дополнительное приложение Vwork, которое создаёт рабочий профиль, а затем размещает в нём изменённую версию банковского приложения.
Рабочий профиль в Android обычно предназначен для корпоративных приложений и отделён от личного пространства смартфона. По оценке исследователей, банковское приложение внутри такого профиля не может проверить личный профиль, где работает Gigabud. В результате мошенническая операция может выглядеть не связанной с уже обнаруженной на устройстве угрозой.
Vwork, как утверждает Group-IB, построен на основе Shelter — открытого инструмента для изоляции и дублирования приложений с помощью рабочих профилей. Однако в Vwork сняты ограничения, которые не позволяют другим приложениям управлять этими функциями: установленное на телефоне ПО может через него создавать профиль, переносить туда приложения, просматривать их список и запускать их.
Перед созданием профиля Vwork показывает пользователю один запрос на китайском языке. В обычном Shelter для этой процедуры предусмотрено несколько экранов. По данным Group-IB, на устройствах в Индонезии компоненты устанавливались последовательно: сначала Gigabud, через несколько минут Vwork, а затем поддельное банковское приложение. В подробно разобранном случае в рабочий профиль поместили не копию приложения жертвы, а фальшивую версию приложения реального индонезийского банка.
Gigabud действует как троян удалённого доступа. Он распространяется через приложения, выдающие себя за сервисы авиакомпаний, налоговые службы или государственные порталы и устанавливаемые вне официальных магазинов. После запуска программа запрашивает доступ к специальным возможностям Android, право показывать окна поверх других приложений и разрешение работать в фоне. Затем она может выводить поддельную форму входа поверх настоящего банковского приложения, перехватывать ввод и управлять смартфоном через специальные возможности, скрывая действия чёрным экраном.
Group-IB связывает Gigabud и Vwork с группировкой GoldFactory. Полная схема с рабочим профилем подтверждена только в Индонезии; образцы Gigabud с поддержкой Vwork также обнаруживали в материалах, нацеленных на Бразилию, Колумбию, Египет, Лаос, Мексику, Марокко, Филиппины, Таиланд, Турцию и одну неназванную страну Совета сотрудничества арабских государств Персидского залива. Это не означает подтверждённых заражений во всех перечисленных странах.
С февраля по июль 2026 года Group-IB зафиксировала в Индонезии около 1469 скомпрометированных устройств и 1281 потенциально скомпрометированных логинов; оценённый ущерб составил около 960 тыс. долларов. Компания подчёркивает, что это её собственные наблюдения, а не оценка всего масштаба атак в стране, и не уточняет, на скольких устройствах был установлен Vwork.
Проверить наличие рабочего профиля можно в настройках Android, в разделе «Пароли и аккаунты»: при его наличии там появляется вкладка «Рабочий». Иконки приложений из такого профиля отмечаются значком портфеля. Group-IB советует устанавливать приложения только из официальных магазинов, не предоставлять доступ к специальным возможностям приложениям, не предназначенным для обеспечения доступности, и использовать для банковских сервисов второй фактор, не зависящий от SMS.