TerminalFix маскируется под CAPTCHA Cloudflare и открывает доступ во внутреннюю сеть
Новый вариант атак ClickFix убеждает посетителей заражённых сайтов выполнить команду в Windows Terminal или PowerShell. После этого злоумышленники разворачивают обратный туннель, через который могут обращаться к системам, доступным из скомпретированного компьютера.
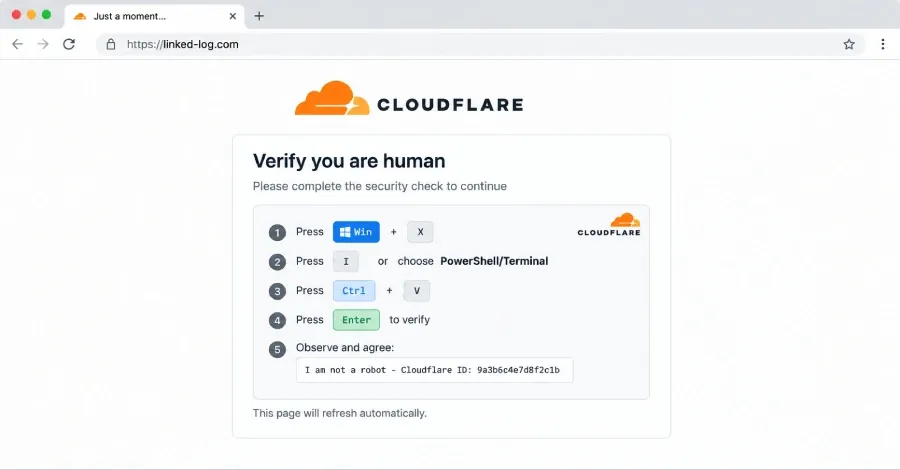
Microsoft раскрыла детали кампании TerminalFix — нового варианта атак ClickFix, в котором пользователям предлагают самостоятельно запустить вредоносную команду в Windows Terminal или PowerShell. Начальной точкой служат скомпрометированные сайты с поддельной проверкой CAPTCHA, оформленной под Cloudflare.
В отличие от обычных кампаний ClickFix, где жертву направляют в окно «Выполнить», TerminalFix использует Windows Terminal или PowerShell. По оценке исследователей Microsoft, это повышает вероятность успешного запуска сложных многострочных сценариев.
Команда PowerShell загружает ZIP-архив с легитимным файлом LockScreenContentServer.exe и вредоносной библиотекой dui70.dll. Далее используется подмена DLL: библиотека загружает следующий этап атаки, скрытый в PNG-изображениях на внешних доменах, закрепляется в системе через ключи автозапуска реестра и запланированные задания, а затем собирает сведения о доменной инфраструктуре.
В состав цепочки входит написанный на Python бэкдор client.py. Он создаёт обратный туннель для произвольного TCP-трафика к инфраструктуре атакующих через зашифрованный канал WebSocket. Сервер управления при этом может обращаться к любому узлу, который виден из сети заражённого компьютера.
На этапе разведки вредоносное ПО собирает метаданные системы, ищет доверительные отношения между доменами, учётные записи администраторов домена, объекты Active Directory и проверяет доступность указанных серверов для построения карты внутренней сети. Кроме того, атака устанавливает постоянно работающий PowerShell-сценарий: он отслеживает текстовый файл с командами, выполняет их через Invoke-Expression и записывает результаты в отдельный файл.
Microsoft предупреждает, что обратный туннель даёт злоумышленникам прямой путь во внутреннюю сеть организации. Такой доступ может использоваться для поиска других систем, повышения привилегий, отключения защитных средств, кражи данных и развёртывания программ-вымогателей.
Для снижения риска компания рекомендует ограничить запуск PowerShell и окна «Выполнить» для обычных пользователей с помощью AppLocker, Application Control for Windows или групповых политик, отслеживать признаки подмены DLL и включить журналирование блоков сценариев PowerShell. Отдельной мерой остаётся обучение сотрудников распознаванию схем ClickFix.