США предложили до $10 млн за сведения о подозреваемом в атаках HAFNIUM
Госдепартамент США, по данным The Hacker News, готов выплатить вознаграждение за информацию, которая поможет установить местонахождение гражданина Китая Чжан Юя. В США его обвиняют в причастности к взломам Microsoft Exchange и другим кибератакам.
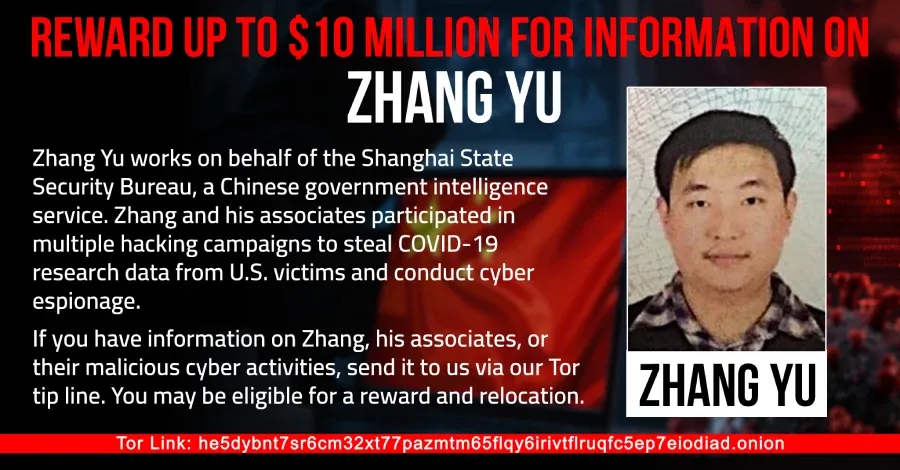
Госдепартамент США предлагает до $10 млн за сведения, которые помогут установить личность или местонахождение Чжан Юя — гражданина Китая, обвиняемого американскими властями в связи с атаками на серверы Microsoft Exchange, известными как кампания HAFNIUM. Об этом сообщает The Hacker News со ссылкой на NTD, которое цитирует уведомление программы Rewards for Justice.
Чжан Юй остаётся на свободе. Обвинения против него не рассматривались судом. Американские власти разыскивают его в связи с предполагаемой злонамеренной киберактивностью против критической инфраструктуры США.
Чжан и ещё один гражданин Китая, Сюй Цзэвэй, проходят по федеральному обвинительному заключению из девяти пунктов, поданному в Хьюстоне в ноябре 2023 года и обнародованному в июле 2025-го. Сюй был задержан в Милане в июле 2025 года по запросу США, а в апреле 2026-го Италия экстрадировала его в Соединённые Штаты.
По версии американской стороны, Чжан был руководителем шанхайской компании Shanghai Firetech Information Science and Technology. Следствие считает, что он выполнял задания Шанхайского управления госбезопасности КНР, координировал действия с Сюем и контролировал взломы, которые проводили другие сотрудники Firetech. Сюй, как утверждается, работал в другой шанхайской компании — Shanghai Powerock Network.
В обвинительном заключении фигурируют две серии предполагаемых атак. Первая, в начале 2020 года, была направлена на американские университеты и учёных, занимавшихся вакцинами, лечением и тестированием на COVID-19. Во второй, проходившей с конца 2020 года, использовались уязвимости Microsoft Exchange Server — позднее эту кампанию назвали HAFNIUM.
Microsoft раскрыла информацию об атаках на Exchange 2 марта 2021 года и выпустила исправления для четырёх уязвимостей нулевого дня, включая ProxyLogon. Тогда компания связала HAFNIUM с поддерживаемой государством группой, действующей из Китая; сейчас Microsoft отслеживает её под названием Silk Typhoon. По данным ФБР, в рамках кампании HAFNIUM были скомпрометированы более 12 700 американских организаций.