PEEP превращает Chrome и Edge в бэкдор после взлома компьютера
Исследователи SOCRadar описали инструмент, который маскируется под расширение закладок и после установки получает команды через браузер. Для первоначального внедрения PEEP уже нужен административный доступ или возможность запускать код на устройстве.
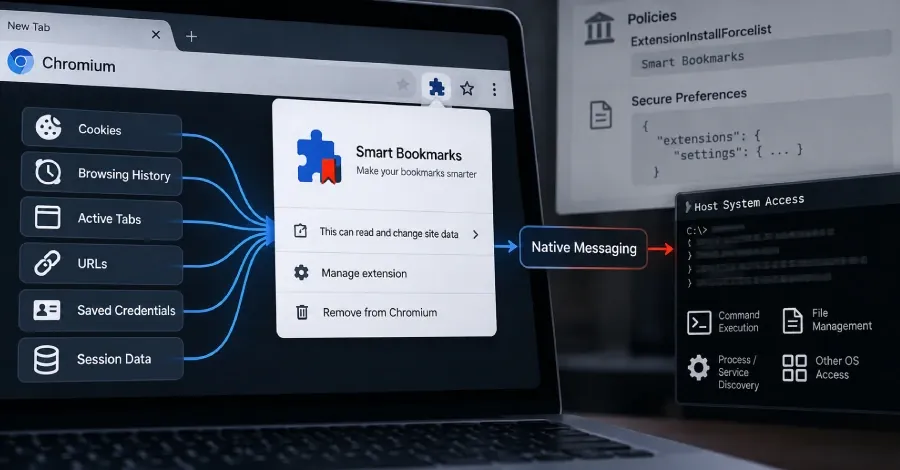
Исследователи SOCRadar обнаружили посткомпрометационный набор инструментов PEEP, который использует Chrome или Edge как постоянный канал управления скомпрометированным компьютером. Вредоносное расширение маскируется под Smart Bookmarks и способно собирать данные браузера, выполнять команды в операционной системе и управлять файлами.
PEEP не предназначен для первичного взлома: оператор должен сначала получить административный доступ к компьютеру либо возможность запускать на нём код. Затем установщик внедряет расширение непосредственно в профили Chrome или Edge. По данным SOCRadar, для обхода проверок магазина расширений и запросов к пользователю он подделывает значения контроля целостности в файле Secure Preferences Chromium.
После установки расширение раз в 30 секунд запрашивает новые команды у управляющего сервера по незашифрованному HTTP. Оно передаёт историю браузера, сведения об открытых вкладках и сессионные cookie. Задачи, связанные с браузером, включая создание снимков экрана, работу с буфером обмена и внедрение JavaScript, выполняются самим расширением.
Для доступа к возможностям операционной системы PEEP запускает вспомогательный исполняемый файл nm_host.exe через механизм Native Messaging. Этот компонент может выполнять команды оболочки, работать с файлами, а также получать сведения о процессах и службах. По оценке исследователей, именно такой мост между расширением и нативным приложением превращает средство кражи данных браузера в инструмент удалённого доступа.
Закрепление обеспечивается несколькими способами: загрузкой расширения в обход магазина, политиками принудительной установки, изменением Secure Preferences и резервным механизмом через ScriptCache. В комплекте обнаружены PowerShell-скрипты для включения режима разработчика, изменения настроек браузера и повторной регистрации расширения. Python-скрипт для правки Secure Preferences в Linux указывает, что авторы также воспроизводят этот подход для Linux-сред.
PEEP построен на базе открытого фреймворка RedExt, предназначенного для анализа данных браузера и тестирования на проникновение; RedExt ранее применялся в атаках GlassWorm. В PEEP добавлены собственные процедуры установки, канал обновлений, телеметрия и более широкий набор команд.
Кампания пока не атрибутирована, а цели операторов неизвестны. В исходном коде есть артефакты на китайском языке, что, по мнению исследователей, может указывать на китайскоязычного злоумышленника. На одном из обнаруженных серверов отображались 34 записи агентов, 10 активных сессий и 507 записей данных, однако SOCRadar подчёркивает: эти показатели не позволяют отличить реальные заражения от тестовых записей.