Операторы Aurora использовали Cursor AI при атаках на десять организаций
Исследователи CloudSEK и Gambit Security обнаружили следы использования ИИ-ассистента в инфраструктуре группировки-вымогателя Aurora. По данным Gambit Security, Cursor Agent с моделью Claude Sonnet применяли для действий внутри уже скомпрометированных сетей.
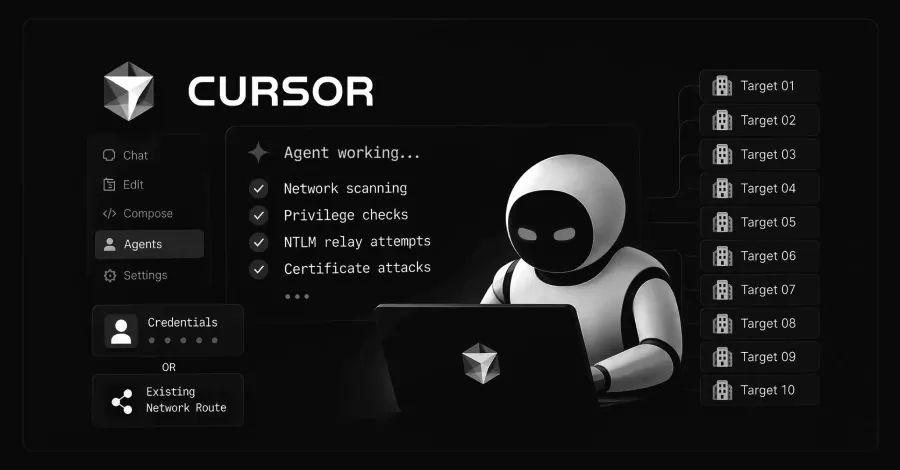
Операторы программы-вымогателя Aurora, также известной как Aur0ra, использовали ИИ-ассистент Cursor при атаках как минимум на десять целей. Об этом сообщили CloudSEK и Gambit Security, изучившие доступную инфраструктуру русскоязычной киберпреступной группы.
По оценке Gambit Security, с 8 апреля по 21 мая 2026 года злоумышленники задействовали Cursor Agent с моделью Claude Sonnet для практических действий в сетях жертв. На момент постановки задач у них уже были учётные данные либо иной путь доступа в инфраструктуру организации.
ИИ-агенту поручали установить и настроить VPN-клиент или proxychains, сканировать внутренние подсети с помощью Nmap и NetExec, определить привилегии доменной учётной записи, а также проводить NTLM relay-атаки и атаки на сертификатную инфраструктуру через Certipy. В ряде случаев оператор формулировал только цель — например, узнать права пользователя, — а затем выбирал предложенный агентом следующий шаг. Многие команды не срабатывали с первой попытки, поэтому команды и скрипты неоднократно уточняли и меняли; часть задач в итоге была выполнена.
CloudSEK, в свою очередь, сообщила об открытом каталоге с данными, который содержал историю работы Aurora за несколько месяцев. Исследователи увидели планы атак на русском языке и исключение диапазонов IP-адресов и доменов стран СНГ. В найденной истории также был подробный план эксплуатации служб сертификатов Active Directory.
Специалисты обнаружили версии шифровальщика для Windows и Linux/ESXi, написанные на Zig. По данным CloudSEK, это сборки из единой кодовой базы для разных платформ. Вариант для Windows удаляет теневые копии томов и отключает восстановление системы через реестр, а версия для Linux и ESXi перед шифрованием пытается принудительно завершить работу всех виртуальных машин на хосте.
CloudSEK оценивает, что с апреля по июль 2026 года инфраструктура Aurora была активна против более чем 20 организаций в девяти странах; четыре пострадавшие организации позднее появились на сайте утечек группировки. Имена десяти целей, о которых сообщила Gambit Security, в её описании не раскрываются.