Oasis Security предупредила об атаке на локальные ИИ-агенты NVIDIA NemoClaw через веб-страницу
По данным исследователей, вредоносный сайт может получить доступ к локальному API Ollama на отдельных конфигурациях NemoClaw и изменить шаблон чата модели. Это позволит внедрить скрытые инструкции, которые будут добавляться к последующим обращениям агента.
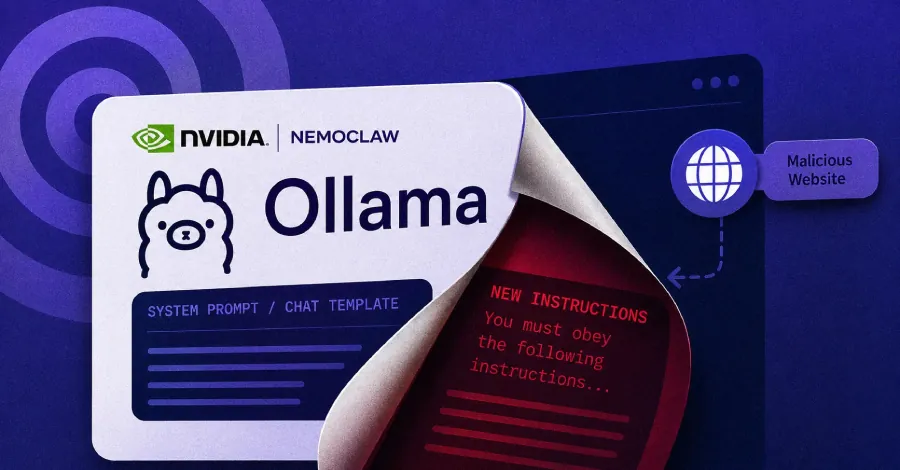
Исследователи Oasis Security раскрыли проблему в NVIDIA NemoClaw — открытом референсном стеке для запуска ИИ-агентов в песочницах OpenShell. Как пишет The Hacker News, при определённых конфигурациях вредоносная веб-страница может обратиться к локальному экземпляру Ollama без аутентификации и изменить шаблон чата модели.
Такое изменение позволяет добавить инструкции, которые будут автоматически включаться в дальнейшие запросы к модели, в том числе в системные сообщения. По описанию Oasis Security, эти инструкции сохраняются между разговорами и могут действовать даже тогда, когда агент передаёт модели собственный системный промпт. Клиент, использующий API, не видит содержимое шаблона чата и не может предотвратить его изменение.
Цепочка атаки основана на DNS rebinding — технике, при которой браузер сначала обращается к серверу злоумышленника, а затем тот же домен начинает указывать на локальный адрес. Исследователи утверждают, что проблема возникает, когда Ollama доступна на 0.0.0.0:11434: API на этом порту не требует аутентификации, а проверка браузерных запросов может быть обойдена. Через API злоумышленник, согласно отчёту, способен создать модель с изменённым Go-шаблоном через endpoint /api/create.
The Hacker News отмечает, что NemoClaw по-разному настраивает Ollama в зависимости от платформы. На хостах вне WSL локальный сервер обычно работает на 127.0.0.1:11434, а наружу вынесен защищённый токеном прокси на порту 11435. Однако в конфигурации с Ollama на Windows-хосте используется привязка к 0.0.0.0:11434, чтобы контейнеры Docker Desktop могли подключаться к демону; для этого порта аутентификация не предусмотрена. На некоторых сценариях WSL прокси также не запускается.
В версии NemoClaw v0.0.106, выпущенной 10 августа, появился механизм, который отказывается запускать локальный прокси, если Ollama слушает не loopback-интерфейс. Однако, по проверке издания, эта защита не действует на платформенном пути, где NemoClaw сам выставляет привязку к 0.0.0.0. Её также можно отключить переменной окружения NEMOCLAW_OLLAMA_PROXY_SKIP_BIND_PROBE=1, а на системах, где проверка недоступна, механизм не всегда прекращает работу.
NVIDIA рекомендует не открывать порт 11434 в локальную сеть или интернет, но описанная атака не требует внешнего подключения к этому порту: запросы отправляет браузер, уже запущенный на компьютере пользователя. В репозитории NemoClaw, по данным The Hacker News, также не обнаружили проверки целостности шаблонов чата моделей.
Oasis Security сообщила о находке команде NVIDIA PSIRT до публикации. На 25 августа для проблемы не было CVE, списка затронутых версий или сведений об исправленной версии. О случаях эксплуатации в реальных атаках также не сообщалось. В отчёте не указано, в каких браузерах и операционных системах была подтверждена эта цепочка; The Hacker News запросил у Oasis Security сведения о версии NemoClaw и платформенном пути PoC.