На уязвимость WSO2 API Manager начались реальные атаки с поддельными JWT
Исследователи watchTowr зафиксировали попытки использовать ошибку проверки подписи JWT для доступа с правами администратора. Уязвимость затрагивает несколько компонентов платформы WSO2, включая API Manager версий 4.1.0–4.6.0.
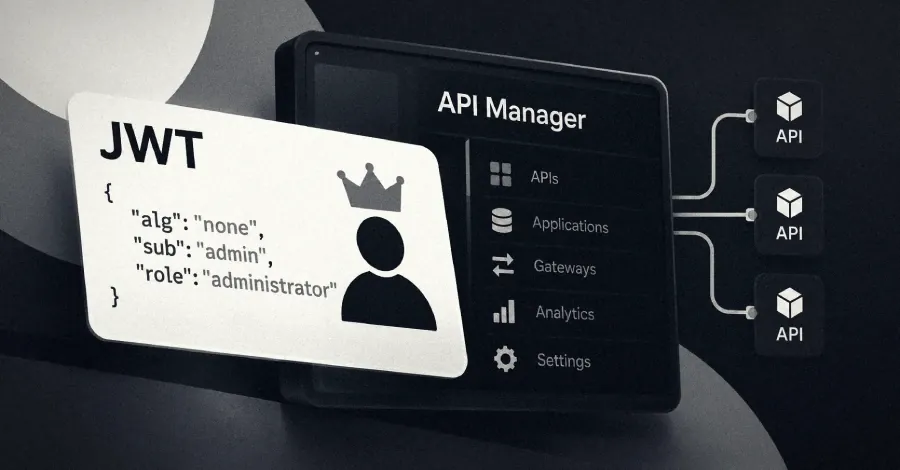
В продуктах WSO2 обнаружены попытки эксплуатации критической уязвимости CVE-2026-5430, позволяющей обходить аутентификацию JWT. Как сообщает The Hacker News со ссылкой на watchTowr, 13 сентября сеть ханипотов компании получила поддельные JWT-токены со встроенными правами администратора.
Проблема связана с некорректной проверкой криптографической подписи: сервис может принять токен, подписанный неподдерживаемым алгоритмом. В майском бюллетене WSO2, на который ссылается издание, указывалось, что это даёт неавторизованный доступ и потенциально позволяет скомпрометировать административные учётные записи.
Подвержены WSO2 API Manager версий 4.1.0–4.6.0, а также API Control Plane, Traffic Manager и Universal Gateway версий 4.5.0 и 4.6.0. По оценке watchTowr, получивший административные права злоумышленник может добраться до API-бэкендов, учётных данных, ключей потребителей и секретов зарегистрированных приложений.
Исправления уже выпущены: для пользователей community-версий они доступны в соответствующих pull request, а для клиентов с подпиской WSO2 Support Subscription — в обновлениях для затронутых версий. На фоне зафиксированных попыток атак пользователям рекомендуется установить исправления как можно скорее.