Microsoft связала атаку на ConnectWise с китайской группировкой Storm-0940
По данным компании, злоумышленники использовали агентный ИИ-инструмент ARTEX для атак на клиентов через скомпрометированные облачные приложения ConnectWise. В отдельных случаях от выбора цели до получения привилегированного доступа проходило менее трёх часов.
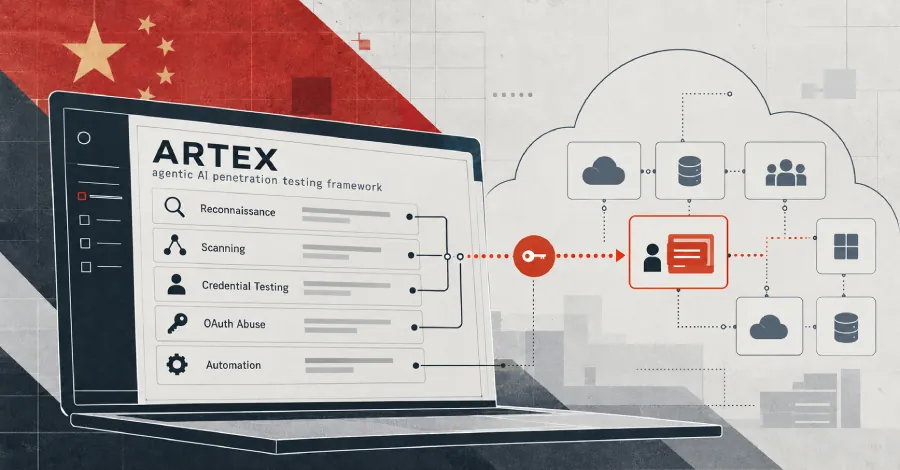
Microsoft сообщила, что за недавней атакой через цепочку поставок ConnectWise Cloud Backup стоит связанная с Китаем группировка Storm-0940. По оценке компании, атакующие применяли агентный фреймворк ARTEX на Go, чтобы автоматизировать разведку, подбор паролей и злоупотребление OAuth-приложениями у конечных жертв.
Как утверждает Microsoft, с сентября 2026 года Storm-0940 пыталась атаковать сотни организаций по всему миру из разных отраслей — от энергетики и финансовых услуг до государственных структур, оборонного сектора, производства и разработки ПО. ИИ-агенты использовались для работы с уже скомпрометированными приложениями, которым ранее был предоставлен доступ к средам жертв: это позволяло проходить аутентификацию без интерактивного входа пользователя.
В рамках инцидента с ConnectWise 15 октября агенты получили доступ к учётным данным нескольких облачных приложений компании и стали использовать их для входа в клиентские среды. В некоторых случаях, по данным Microsoft, действия не ограничились аутентификацией: атакующие проводили разведку через Microsoft Graph, меняли учётные данные приложений для закрепления и вносили изменения, связанные с идентификационными данными, группами и привилегированными ролями. Компания предупредила, что такая модификация учётных данных может сохранить доступ к среде даже после устранения исходно скомпрометированного приложения.
Microsoft также привела детали предшествующей кампании по подбору паролей. С 10 по 14 октября инфраструктура Storm-0940 с IP-адреса 144.172.64[.]99 пыталась получить доступ к 327 аккаунтам в восьми организациях, атакуя Microsoft 365 и Exchange Online. Было зафиксировано свыше 151 тыс. неудачных попыток входа; 11 октября их число достигло 2,9 тыс. в минуту и превысило 111 тыс. за сутки. В этом эпизоде успешных входов, выдачи токенов, вызовов Microsoft Graph или изменений каталога Microsoft не обнаружила.
Microsoft оценивает, что в атаке через ConnectWise ARTEX пытался входить более чем в 2250 тенантов с темпом до 2900 попыток в минуту. По данным компании, часть подобных атак уже приводила к получению привилегированного доступа к облачной инфраструктуре жертв, причём в нескольких случаях на это уходило менее трёх часов.
ConnectWise заявила, что описанная активность выходит за рамки одной компании: государственные группировки всё чаще используют цепочки поставок ПО, поскольку доверенная интеграция может дать доступ ко множеству организаций. Компания временно отключала сервисы после атаки и начала поэтапно их восстанавливать; этот процесс, по её словам, займёт несколько дней.