Microsoft предупредила о фишинге с невидимыми символами Unicode
Кампания маскировала финансовые слова в письмах, вставляя внутрь них непечатаемые символы. В будние дни злоумышленники рассылали от 1 до 2,37 млн сообщений, сообщила Microsoft.
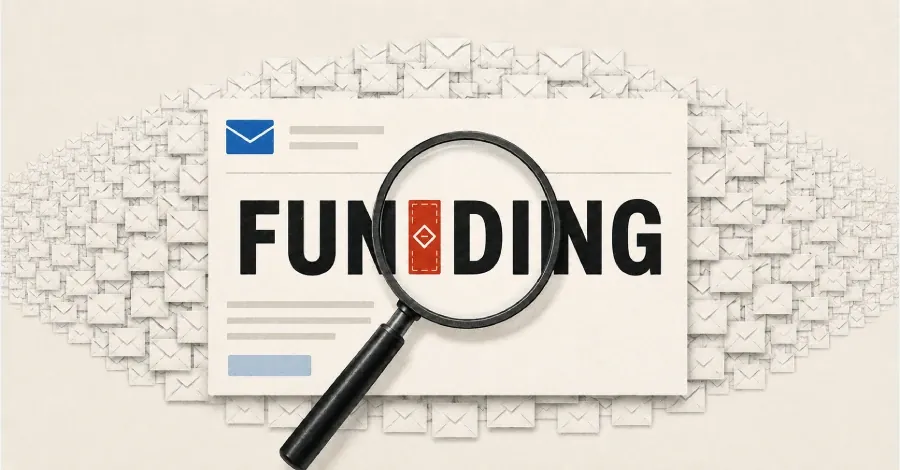
Microsoft выявила масштабную фишинговую кампанию, в которой для обхода почтовых фильтров применялись невидимые символы Unicode. Злоумышленники вставляли их внутрь слов, связанных с финансами: получатель по-прежнему видел обычный текст, но средства защиты не находили ключевые слова при буквальном сравнении.
По данным Microsoft, активность началась в начале февраля 2026 года и примерно три месяца шла в большом объёме, резко снизившись после 15 мая. В рабочие дни рассылка насчитывала от 1 до 2,37 млн писем; максимум зафиксирован 26 февраля. Кампания следовала недельному циклу: по выходным активность почти прекращалась, а по понедельникам возобновлялась.
Для маскировки использовался блок Unicode Tags — диапазон U+E0000–U+E007F. В нём есть соответствия печатным символам ASCII, однако сами знаки обычно не отображаются в пользовательских интерфейсах. Например, слово «funding» могло выглядеть для человека привычно, хотя между буквами был добавлен невидимый кодовый символ. В результате последовательность букв переставала быть непрерывной для фильтра, который ищет точное совпадение или не учитывает такие вставки.
Письма отправлялись с сотен одноразовых доменов, стилизованных под финансовые сервисы. Приманки имитировали предложения бизнес-кредитов, кредитных линий и авансового финансирования — схемы, которые обычно используют для мошенничества или кражи учётных данных.
Microsoft связывает эту активность с более широкой фишинговой операцией против заявителей на кредиты Управления по делам малого бизнеса США. В рассылке использовалась платформа маркетинговой автоматизации ActiveCampaign: ссылки в письмах перенаправлялись через её домены для отслеживания кликов acemlnd[.]com и activehosted[.]com. По оценке Microsoft, отправка через известную маркетинговую платформу с настроенной репутацией IP-адресов и аутентификацией могла затруднять фильтрацию по репутационным признакам.
В ActiveCampaign заявили, что проверяли модерацию контента на письмах с невидимыми символами Unicode: такие сообщения получают ту же оценку, что и их версии без обфускации. При этом интенсивное применение этой техники сервис считает подозрительным сигналом.