Ledger обнаружила аппаратную модификацию в кошельке от CryptoBilis
Производитель аппаратных криптокошельков расследует сообщения о хищении средств у покупателей устройств, проданных реселлером CryptoBilis. Компания советует не настраивать недавно купленные у него устройства, а владельцам уже настроенных — рассмотреть перевод активов на новый Ledger signer с новой seed-фразой.
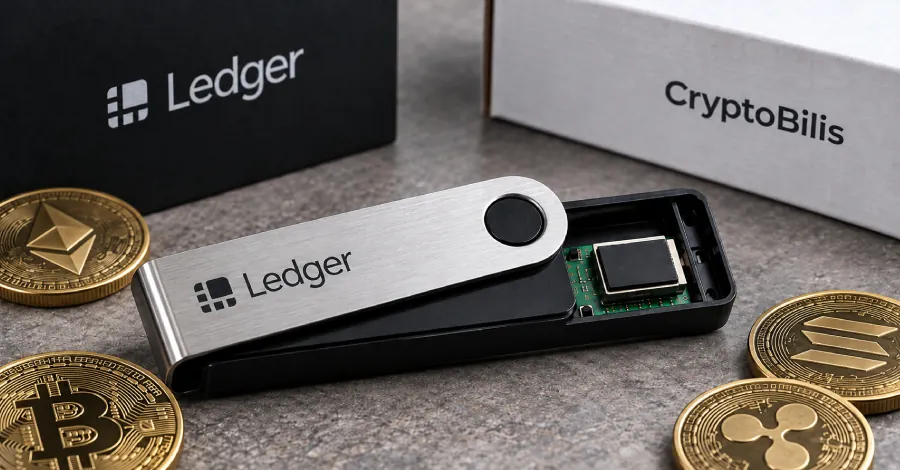
Ledger временно остановила продажу своей продукции через реселлера CryptoBilis после сообщений о пропаже криптоактивов у пользователей из Юго-Восточной Азии. В ходе расследования компания обнаружила в одном из затронутых устройств несанкционированную аппаратную модификацию, сообщает The Hacker News со ссылкой на заявления Ledger.
По данным Ledger, подтверждённые случаи затрагивают ограниченное число устройств и все они были проданы через CryptoBilis. Компания связывается с пострадавшими пользователями и продолжает расследование.
Покупателям, которые приобрели Ledger у этого продавца за последние 90 дней и ещё не начинали настройку, рекомендуют пока не активировать устройство. Тем, кто уже настроил кошелёк, Ledger советует перевести активы на новый аппаратный кошелёк с новой seed-фразой.
CryptoBilis, в свою очередь, прекратила продажи всех аппаратных кошельков из своих запасов до окончания расследования. Реселлер отдельно предупредил, что фразу восстановления должен сгенерировать сам кошелёк во время настройки, а записывать её должен владелец. Если seed-фраза была вложена в упаковку в готовом виде либо стала известна кому-то ещё, устройство следует считать небезопасным.
Псевдонимный блокчейн-исследователь Specter оценил совокупный ущерб от инцидента более чем в 86 млн долларов; The Hacker News приводит эту оценку со ссылкой на Specter. Компания также призвала дистрибьюторов и реселлеров закупать устройства только по авторизованным каналам и не возвращать в продажу ранее возвращённые товары.