Исследователь заявил об обходе исправления ShieldBreak в Microsoft Defender
Исследователь Chaotic Eclipse опубликовал PoC, который, по его словам, позволяет вновь вызвать проблему, исправленную в CVE-2026-69414. В приведённом материале The Hacker News не приводится официальный комментарий Microsoft по заявлению об обходе исправления.
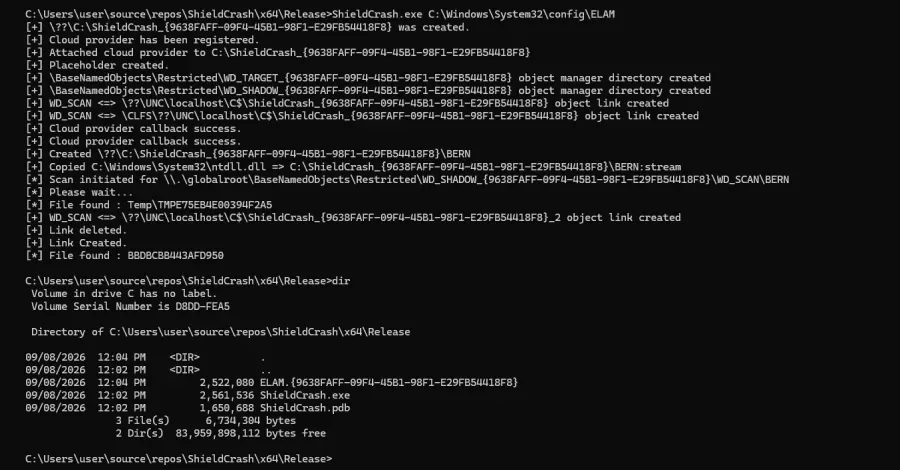
Исследователь в области безопасности, выступающий под псевдонимом Chaotic Eclipse, опубликовал proof-of-concept для новой уязвимости в Microsoft Defender, получившей название ShieldCrash. По его оценке, это обход исправления для CVE-2026-69414, также известной как ShieldBreak.
Как пишет The Hacker News, первоначальная уязвимость получила оценку 7,8 балла по шкале CVSS. Несколько дней назад Microsoft выпустила обновление Microsoft Malware Protection Engine, призванное устранить CVE-2026-69414: проблема была исправлена в версии движка 1.1.26080.3.
Однако Chaotic Eclipse утверждает, что исправление закрыло лишь часть способов эксплуатации. В опубликованном PoC, по данным издания, продемонстрировано произвольное чтение файлов с правами SYSTEM на системе с актуальной версией Windows. Исследователь заявляет, что затронуты все поддерживаемые версии настольной Windows.
Microsoft ранее указывала, что обновления определений и движка защиты от вредоносного ПО устанавливаются автоматически в стандартной конфигурации её антивирусных продуктов. Компания также отмечала, что CVE-2026-69414 не затрагивает системы, на которых Microsoft Defender отключён.
Независимого подтверждения работоспособности нового PoC или официальной реакции Microsoft на заявление об обходе исправления в приведённом источнике нет.