Forescout перенесла с помощью Claude эксплойт для контроллера WAGO на другую модель
Исследователи добились выполнения кода без аутентификации на промышленном контроллере WAGO 750-831, адаптировав уже существующий эксплойт для другой модели. В ходе последующего эксперимента ИИ-агент вывел из строя физическое устройство.
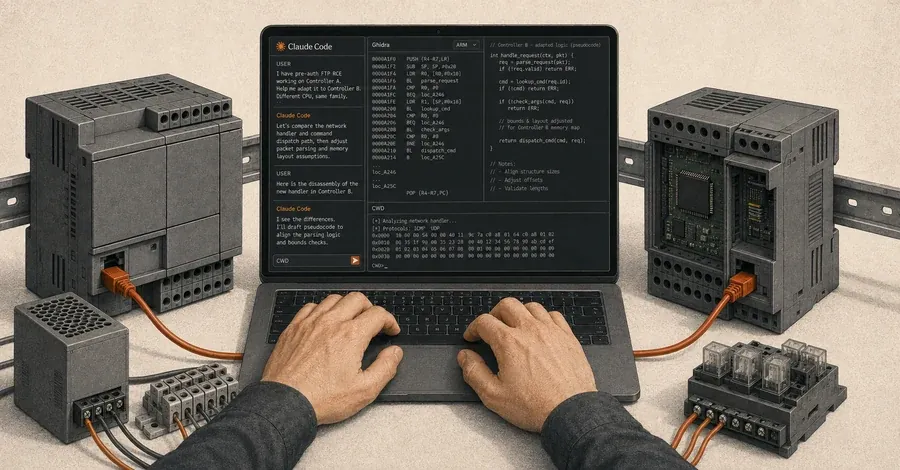
Исследовательская лаборатория Vedere Labs компании Forescout сообщила об успешной адаптации эксплойта удалённого выполнения кода без аутентификации для одного программируемого логического контроллера WAGO к другой модели. Для работы использовали Claude Code: модель получила доступ к терминалу, Ghidra и физическому контроллеру WAGO 750-831.
Исходным материалом стал рабочий эксплойт для WAGO 750-852. Его перенесли на WAGO 750-831 с прошивкой V01.04.16 и подтвердили выполнение переданного атакующим ARM-кода на устройстве. Уязвимость CVE-2021-31886 связана с переполнением буфера в FTP-сервере Nucleus при обработке команды USER; для неё указан балл CVSS 9,8. Атаковать сервис можно до аутентификации через TCP-порт 21.
Как пишет Forescout, первоначальные попытки не сработали, поскольку штатная обработка FTP очищала 256 байт в контролируемом атакующим буфере до запуска кода. После перехода с Claude Sonnet 4.6 на Claude Opus 4.6 исследователи вместе с моделью изменили последовательность FTP-команд и добились выполнения полезной нагрузки. В демонстрации она отправляла ICMP-запросы либо UDP-пакет со строкой PWNED на контролируемую исследователями систему.
Финальная стадия разработки RCE заняла 8 часов 32 минуты и обошлась в 535,74 доллара по API-тарифам, утверждает Forescout. При этом компания подчёркивает, что постоянное участие исследователя оставалось необходимым, а перенос первоначального эксплойта вручную мог бы оказаться быстрее и дешевле.
Следующая сессия, в которой Claude попытался расширить эксплойт до импланта для управления и связи с атакующим, завершилась неудачно: модель записала данные в область памяти, отображённую на флеш-накопитель, и необратимо вывела контроллер из строя. В Forescout считают, что более насущная проблема состоит не в самостоятельной атаке ИИ на промышленное оборудование, а в ошибочном действии авторизованного агента в физической системе, где сбой имеет реальные последствия.
CERT@VDE указывает, что обновлений для затронутых контроллеров WAGO на базе Nucleus V1 RTOS сейчас нет. Владельцам рекомендуют отключить или заблокировать FTP на порту 21, сегментировать сети и следить за сетевыми аномалиями. В список уязвимых устройств, помимо 750-831 и 750-852, входят несколько других моделей серий WAGO 750 с указанными в бюллетене ограничениями по версиям прошивок.
Во время первого сеанса модель также указала на возможную отдельную ошибку в цикле разбора FTP-команд. Ручная проверка Forescout предположительно подтвердила, что это может быть ранее не описанная уязвимость, однако её отложили для отдельного исследования; идентификатора CVE у неё нет.