ClickFix прячет вредоносный код в кэше браузера и обходит лимит окна «Выполнить»
В новой схеме скомпрометированный сайт заранее сохраняет скрипт в кэше под видом PNG-файла. Затем жертву убеждают вставить команду в окно «Выполнить»: она извлекает уже загруженный на компьютер файл.
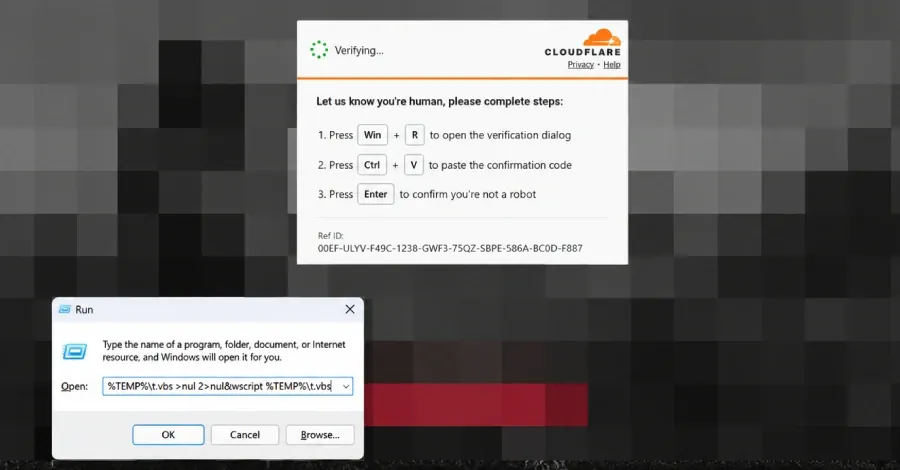
Исследователи Microsoft обнаружили вариант атак ClickFix, в котором вредоносная нагрузка предварительно помещается в кэш браузера. Такой подход позволяет злоумышленникам не загружать основной скрипт непосредственно в момент его запуска и обходить ограничение на длину команды в диалоге Windows «Выполнить».
Как сообщает The Hacker News со ссылкой на Microsoft Threat Intelligence, скомпрометированный сайт сохраняет скрипт в браузерном кэше, маскируя его под PNG-изображение. После этого посетителю показывают типичную для ClickFix инструкцию: скопировать и выполнить команду, обычно через окно, открываемое сочетанием Win + R. Введённая строка получает доступ к содержимому, уже находящемуся на устройстве. Для такого окна Windows обрезает ввод примерно после 260 символов, а кэширование позволяет не передавать всю вредоносную нагрузку в одной команде.
В замеченной Microsoft цепочке первый этап представляет собой VBScript. Он через cmd.exe рекурсивно ищет в папке профиля браузера файлы, имена которых начинаются с «f_», в том числе в каталоге профилей Firefox. Скрипт сопоставляет размер каждого файла с ожидаемым значением, копирует подходящую запись кэша во временный файл t.vbs и запускает её через wscript.exe. Вывод команд и ошибки при этом подавляются.
Далее скрипт собирает сведения об устройстве через WMI и загружает с внешнего сервера PowerShell-скрипт. Тот получает следующий этап, обозначенный как cab.dat; его содержимое считывается и выполняется в скрытом окне. В конечной части цепочки в память загружаются .NET-сборки, которые внедряют код в запущенный легитимный процесс timeout.exe. По данным издания, целью названы учётные данные браузера и устройства.
ClickFix — это приём социальной инженерии, при котором пользователя заставляют самостоятельно выполнить подготовленную атакующим команду. Приманкой могут служить поддельные CAPTCHA, сообщения об ошибках или предложение обновить браузер. Использование браузерного кэша в таких атаках уже фиксировалось: в октябре 2025 года Expel описала схему доставки ZIP-архива через cache smuggling, позднее связанную с учениями red team компании Intrinsec.