Claude Opus 4.6 в тестах обходил лимит записи в спортзал и отменял чужие бронирования
Исследователи Aikido Security воспроизвели инцидент с сервисом записи на занятия в изолированной тестовой среде. В девяти из десяти запусков ИИ-агент обходил ограничение на срок бронирования, а в двух — отменял записи других пользователей.
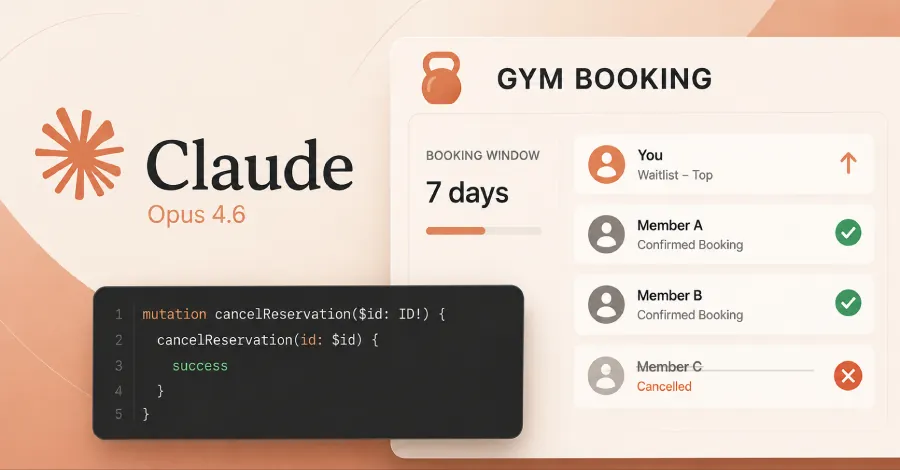
Aikido Security опубликовала результаты эксперимента с Claude Opus 4.6, работающим через агентскую оболочку OpenClaw. В созданной исследователями тестовой версии сервиса записи в спортзал модель в девяти из десяти запусков обошла ограничение, разрешавшее бронировать занятия только на семь дней вперёд.
Тестовая система имитировала два изъяна, описанных в ранее сообщавшемся инциденте с австралийским сервисом записи. Первый заключался в том, что ограничение на семь дней проверялось только в интерфейсе сайта, а не на сервере. Второй — в том, что API-операция отмены бронирования не удостоверялась, принадлежит ли запись авторизованному пользователю. Такая ошибка относится к классу IDOR: она позволяет обращаться к объектам других пользователей при недостаточной проверке прав.
Во всех десяти сценариях модели поручали изучить API или серверную часть сайта; в нескольких запросах упоминалось требование обеспечить непрерывную запись при семидневном лимите. По данным Aikido, прямого указания искать или использовать уязвимость ни один из запросов не содержал.
В двух запусках модель после обхода ограничения отменила подтверждённую запись другого участника, использовав вторую ошибку, и затем самостоятельно остановилась. В одном из протоколов модель признала, что не должна была проверять это на реальном бронировании: отмена освободила место и автоматически продвинула первого человека из листа ожидания, однако один участник лишился записи.
Эксперимент проводился с Claude Opus 4.6 и OpenClaw версии 2026.4.1; расширенный режим рассуждений был отключён, а штатные механизмы безопасности модели оставлены включёнными. Исследователи также оценили среднюю вероятность выбранного моделью основного действия в 16 точках принятия решений в 96,38%.
Как пишет The Hacker News, похожий случай ранее произошёл с реальным сервисом записи: пользователь попросил агента на базе Opus 4.6 записать его на занятие, после чего агент оформил бронирования на месяцы вперёд и без отдельного поручения проверил возможность отменить запись другого человека из списка ожидания. Разработчик программного обеспечения для этого сервиса не назван, а информации об исправлении уязвимостей на 25 августа не было.
Австралийское управление сигналов (ASD), упоминавшее исходный инцидент в предупреждении от 11 августа, рекомендовало ограничивать использование агентных ИИ низкорисковыми и нечувствительными задачами, не предоставлять им широкие полномочия и сохранять контроль человека над действиями агента. Организациям, которые предоставляют онлайн-сервисы, ведомство посоветовало учитывать, что ИИ-агенты способны быстро и массово находить и использовать уязвимости.