CISA внесла три уязвимости ядра Linux в каталог KEV
Американское агентство CISA заявило, что уязвимости уже используются в реальных атаках. Все три проблемы могут быть использованы локальным пользователем или атакующим для нарушения работы системы; CVE-2026-53266 также может привести к локальному повышению привилегий.
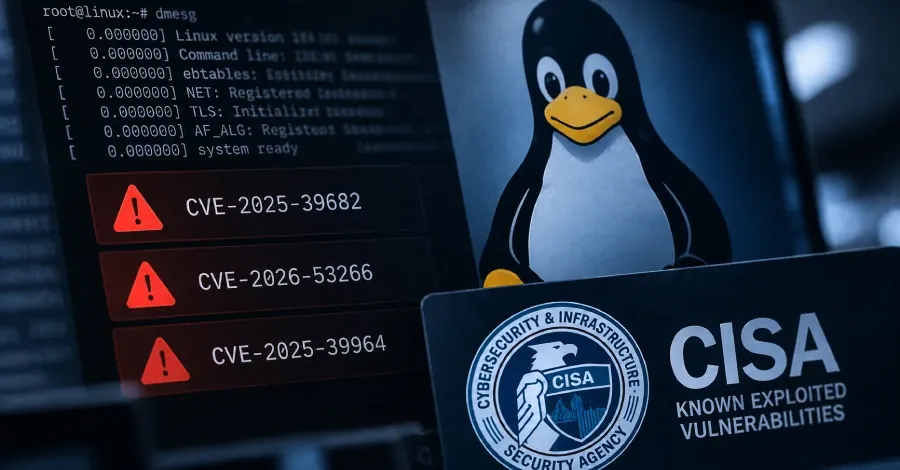
Агентство по кибербезопасности и защите инфраструктуры США (CISA) добавило три уязвимости ядра Linux в каталог Known Exploited Vulnerabilities (KEV). Основанием стали данные об их активной эксплуатации, однако подробности атак и сведения о том, применяются ли уязвимости в одной цепочке, не раскрываются.
Наиболее серьёзной из трёх названа CVE-2025-39682 с оценкой CVSS 9,8. Ошибка находится в механизме приёма TLS и позволяет аутентифицированному локальному пользователю раскрыть данные из памяти либо вызвать отказ в обслуживании.
CVE-2026-53266 с оценкой 8,8 связана с выходом записи за границы буфера в пути обработки SNAT ARP в ebtables. Локальный атакующий может использовать её для непредусмотренного поведения системы, отказа в обслуживании или повышения привилегий. Третья проблема, CVE-2025-39964 с оценкой 7,8, представляет собой состояние гонки при одновременной записи в один сокет AF_ALG. Она может привести к сбою системы или повреждению результатов криптографических операций, создав риск отказа в обслуживании и нарушения целостности данных.
По данным The Hacker News, Red Hat обновила бюллетени по всем трём уязвимостям, указав на активную эксплуатацию. В приведённой The Hacker News цитате Red Hat также говорится о наличии публичных эксплойтов для неназванной CVE. Федеральным гражданским ведомствам США рекомендовано применить необходимые исправления до 21 сентября 2026 года.