CISA внесла шесть уязвимостей в каталог KEV
Американское агентство CISA зафиксировало случаи эксплуатации уязвимостей в Citrix NetScaler, Microsoft SQL Server, Linux Kernel, компонентах Red Hat и Ajax.NET Professional. Для федеральных ведомств США установлены сроки установки обновлений.
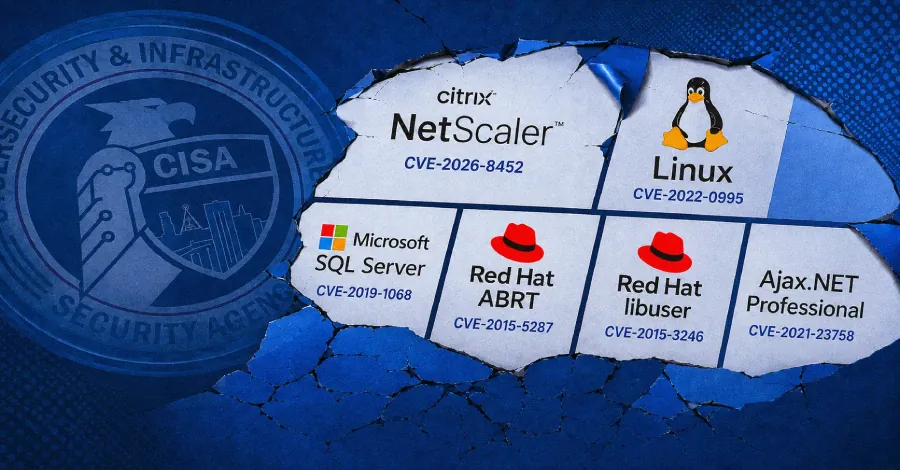
Агентство по кибербезопасности и защите инфраструктуры США (CISA) добавило шесть уязвимостей в каталог Known Exploited Vulnerabilities (KEV) — перечень проблем безопасности, которые уже используют в атаках. Среди них — ошибка CVE-2026-8452 в Citrix NetScaler ADC и NetScaler Gateway.
CVE-2026-8452 связана с некорректной работой с границами буфера памяти и может привести к отказу в обслуживании. Defused Cyber и Previdian предупредили об активной эксплуатации этой уязвимости. По данным Previdian, злоумышленники размещали веб-шеллы x.php и z.php, а также выполняли команды для сбора сведений о системе. Previdian сообщила о 36 попытках эксплуатации за последние 12 дней, зафиксированных с 12 уникальных IP-адресов.
В KEV также включены CVE-2019-1068 в Microsoft SQL Server, позволяющая выполнить код с правами учётной записи службы SQL Server Database Engine, и CVE-2022-0995 в ядре Linux. Последняя представляет собой запись за пределы выделенной области памяти: локальный пользователь может получить повышенные привилегии либо вызвать отказ в обслуживании.
Остальные три проблемы затрагивают Red Hat Automatic Bug Reporting Tool (CVE-2015-5287), библиотеку Red Hat libuser (CVE-2015-3246) и Ajax.NET Professional (CVE-2021-23758). Первые две могут использоваться для повышения привилегий локального пользователя; уязвимость Ajax.NET Professional при десериализации недоверенных данных допускает удалённое выполнение кода через произвольные классы .NET.
CISA призвало федеральные гражданские исполнительные ведомства США применить исправления для CVE-2019-1068 и CVE-2026-8452 до 29 августа 2026 года. Для остальных четырёх уязвимостей срок установлен до 9 сентября 2026 года.
Одновременно агентство опубликовало обзор причин появления небезопасного ПО. По его подсчётам, слабости, связанные с инъекциями, стали самой распространённой категорией: в 2024 году им соответствовала 7701 запись CVE, а в 2025-м — 21 019. CISA также указало, что в FY2024 и FY2025 ошибки безопасности памяти и некорректная проверка входных данных были непропорционально представлены в KEV по сравнению со всей базой CVE.