CISA подтвердила эксплуатацию уязвимости WordPress во время обновления
Американское агентство CISA внесло CVE-2026-119977 в каталог известных эксплуатируемых уязвимостей. Ошибка позволяет выполнить код на сервере без авторизации в короткий промежуток при полном обновлении WordPress Core.
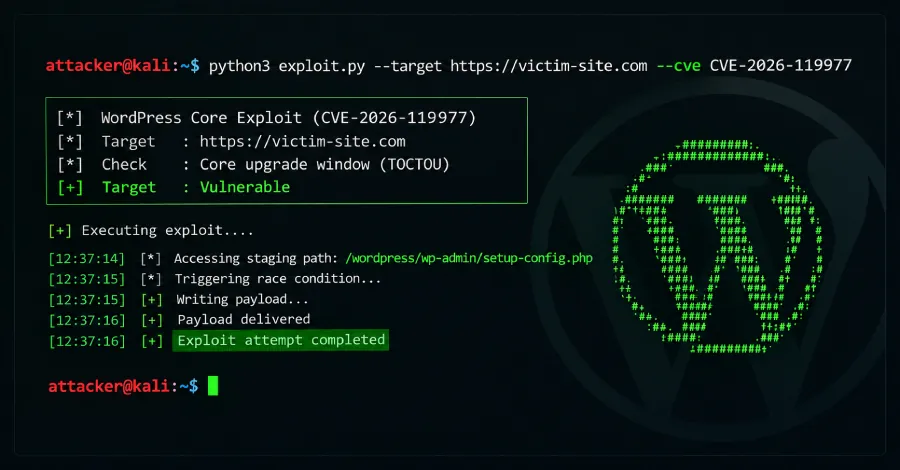
Агентство по кибербезопасности США CISA подтвердило, что злоумышленники используют уязвимость в WordPress Core, и добавило её в каталог Known Exploited Vulnerabilities (KEV). Уязвимости присвоен идентификатор CVE-2026-119977 и оценка 8,1 балла по CVSS.
Проблема связана с состоянием гонки типа time-of-check time-of-use (TOCTOU). По данным CISA, при полном обновлении ядра WordPress используются предсказуемые временные пути, доступные через веб. Это создаёт короткое окно, в котором неавторизованный атакующий может выполнить код на сервере.
Исправления для этой ошибки вышли в конце октября. Ранее Wordfence сообщила, что для атаки не нужна учётная запись на сайте, однако эксплуатировать уязвимость можно только во время полного обновления ядра. В первые 21 час после публичного раскрытия информации компания зафиксировала свыше 18 500 запросов к временным путям установщика setup-config.php. На момент публикации The Hacker News Wordfence заблокировала 12 632 попытки эксплуатации за последние сутки.
По телеметрии Previdian, три попытки атаки на её сенсоры-ловушки были зарегистрированы 30 октября с IP-адреса, геолокированного в Великобритании.
По данным The Hacker News, федеральным гражданским ведомствам США отвели срок до 6 ноября 2026 года для установки исправлений.