BraZetsu продаёт доступ к заражённым Windows-системам через криминальную площадку
Исследователи Group-IB описали Python-фреймворк, который собирает сведения о заражённом компьютере, оценивает ценность цели с помощью генеративного ИИ и выставляет доступ к ней на продажу другим злоумышленникам.
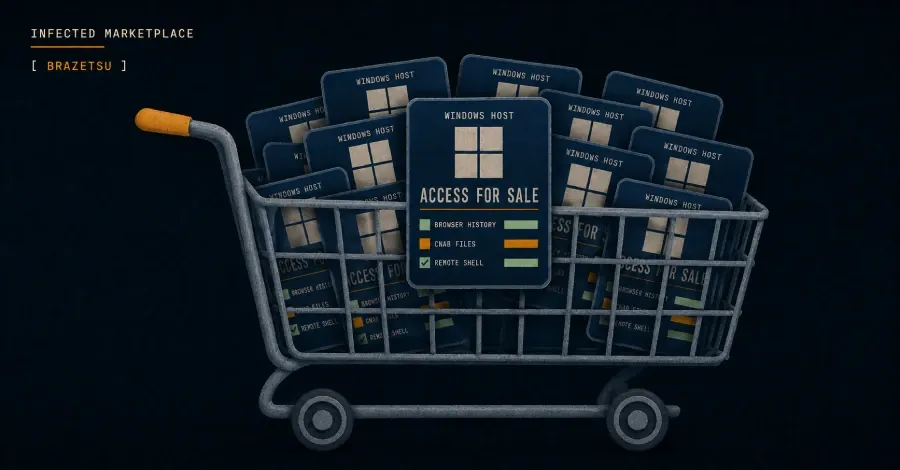
Исследователи Group-IB раскрыли детали BraZetsu — модульного вредоносного фреймворка для Windows на Python. Его операторы используют заражённые компьютеры как товар: доступ к ним размещается на криминальной площадке Infected Marketplace, где покупатели могут запускать на скомпрометированных системах собственные инструменты и вредоносные программы.
По данным исследователей, BraZetsu занимается разведкой на устройстве и в сети жертвы, собирает цифровые сертификаты, историю браузеров Chrome, Edge, Brave, Vivaldi и Opera, а также делает снимки экрана для отслеживания активности пользователя. Отдельно он ищет финансовые файлы формата CNAB, который применяется для обмена данными о платежах между компаниями и банками в Бразилии. Для сортировки собранных данных и выделения наиболее ценных целей используется генеративный ИИ.
Связь с площадкой поддерживается через WebSocket. После покупки доступа другой преступник может удалённо выполнить на заражённом компьютере дополнительную полезную нагрузку, не получая первоначальный доступ самостоятельно. Group-IB характеризует эту схему как продажу доступа к системам жертв как услугу. Начальный депозит на площадке составляет около 5,80 доллара.
Операторов кампании отслеживают под именем Exilware; исследователи считают, что они говорят на португальском языке. Основными целями BraZetsu названы организации на Пиренейском полуострове и в Латинской Америке, включая компании из электронной торговли, финансового, промышленного и корпоративного секторов, а также правоохранительные органы. По оценке Group-IB, ранние образцы фреймворка появились в начале мая 2026 года, хотя самого злоумышленника обнаружили 2 февраля.
BraZetsu частично пересекается с другим Python-инструментом, CNABHunter, который ищет CNAB-файлы и способен подменять в них платёжные реквизиты на контролируемые атакующими. Однако BraZetsu в первую очередь предназначен для разведки и продажи первоначального доступа, а не для непосредственной подмены платежей.
Точный способ заражения пока не установлен. Исследователи допускают, что атака начинается с социальной инженерии: загрузчик маскируется под Microsoft Edge и скачивается с домена caixaentradas1inboxshop[.]site. На этом же домене нашли VBS-скрипты для загрузки следующего этапа атаки; ранее его связывали с распространением банковского трояна Ousaban.