Ботнет Carbonato заражает Docker-хосты и управляет ИИ-агентом через Telegram
Исследователи ThreatDown сообщили о кампании против Docker API без аутентификации. После взлома злоумышленники устанавливают Hermes Agent, меняют его системные инструкции и используют Telegram для постановки задач на скомпрометированных серверах.
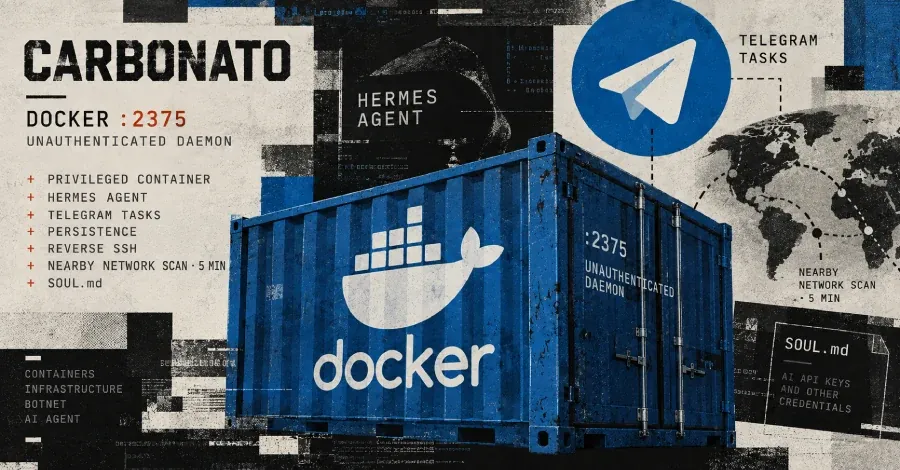
Исследователи ThreatDown обнаружили ботнет Carbonato, который ищет доступные из сети Docker-демоны без аутентификации на порту 2375. На скомпрометированных хостах он разворачивает открытый ИИ-фреймворк Hermes Agent и настраивает его на выполнение команд, поступающих через Telegram.
По данным ThreatDown, вредоносная программа запускает привилегированный контейнер, позволяющий выполнять команды в базовой системе хоста. Затем она организует постоянный удалённый доступ, сканирует соседние сети в поисках других незащищённых Docker-демонов и повторяет заражение. Проверка новых целей выполняется каждые пять минут.
Для связи с операторами Carbonato создаёт обратный SSH-туннель к ретранслятору в Коста-Рике, устанавливает SSH-сервер с ключом атакующих и отправляет в Telegram сведения о новом развёртывании, включая данные контейнера. Закрепиться в системе ботнету помогают задания cron и watchdog-скрипты: они перезапускают вредоносные компоненты после удаления.
Hermes Agent устанавливается без изменения исходного кода, однако Carbonato заменяет файл SOUL.md с описанием поведения агента. В новом промпте агенту предписано действовать под именем GH0ST, поддерживать доступ, отвечать через Telegram и выполнять операции по запросу оператора. Среди приоритетных целей в инструкциях указаны ключи API ИИ-сервисов и другие учётные данные.
Получив задачу в Telegram, агент передаёт её в подходящий шлюз большой языковой модели. Модель формирует команды для терминала, Hermes Agent выполняет их на заражённом сервере и возвращает результат оператору через мессенджер.
ThreatDown обнаружила инфраструктуру операции в общедоступном Docker-реестре без аутентификации, который, как утверждают исследователи, доступен с мая 2026 года. В нём находились материалы, относящиеся к Carbonato, а также к отдельной кампании с троянизированными приложениями криптовалютных кошельков. Авторы исследования не связали ботнет с известной группировкой; языковые, временные и инфраструктурные признаки, по их оценке, указывают на возможную связь операторов с Коста-Рикой.