BengalSEO продвигает в Bing ссылки на MayaBot и лжеподдержку
Исследователи DFIR Report описали схему SEO-отравления поисковой выдачи, в которой поддельные страницы маскируются под сайты сервисов и программы для скачивания. Посетителям могут предложить ZIP-архив с загрузчиком MayaBot либо убедить их позвонить в мошеннический колл-центр.
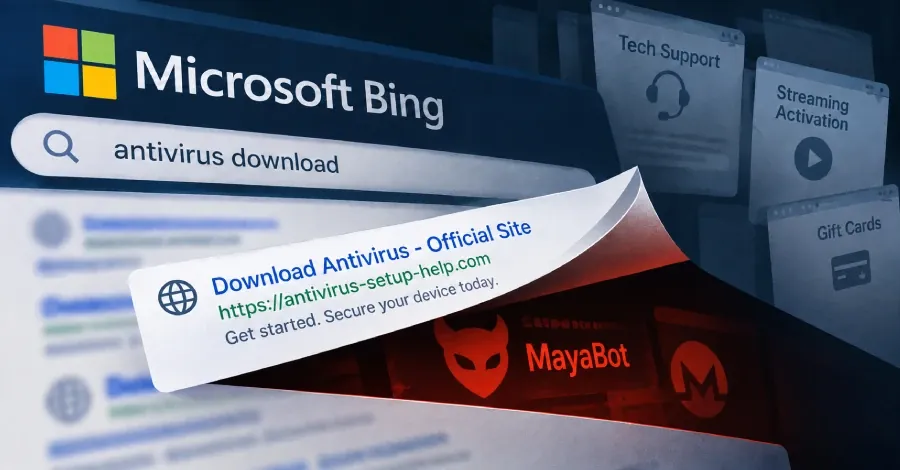
Группа, получившая название BengalSEO, использует методы SEO-отравления, чтобы выводить вредоносные и мошеннические страницы в верхние позиции поиска Microsoft Bing. Как сообщили исследователи DFIR Report, кампания ведёт к загрузке вредоносной программы MayaBot или к схемам с фальшивой технической поддержкой.
По данным исследователей, BengalSEO действует как минимум с 2015 года из индийского штата Раджастхан и связана с двумя поставщиками ИТ-услуг — WeConnect Solutions LLC, ранее называвшейся iConnect Soft Solutions LLC, и Garage2Global. DFIR Report утверждает, что обнаружил признаки разработки Garage2Global вредоносной веб-инфраструктуры для кампаний этого кластера. MayaBot, как отмечается в исследовании, применяется группой с 2022 года.
Приманки имитируют порталы технической поддержки и активации стриминговых сервисов, страницы загрузки антивирусов, игрового ПО и налоговых утилит, а также сервисы активации кредитных, медицинских и подарочных карт. В одном из примеров запрос «bitdefender central how to login» приводил к поддельной ссылке на readthedocs.io с кнопкой Get Started, запускавшей цепочку перенаправлений.
Для продвижения страниц BengalSEO применяет массовый спам со ссылками в комментариях и на форумах, вставку и перестановку элементов DOM, а также наполнение страниц ключевыми словами. Перестановка DOM позволяет размещать одинаковые инструкции на сотнях доменов так, чтобы поисковые роботы воспринимали их как разные страницы. Исследователи приводят пример приманки для настройки Vizio: на неё вели около 2 тыс. обратных ссылок со 167 внешних доменов.
Цепочка перенаправлений работает через систему распределения трафика: она отсеивает автоматические сканеры и ботов с помощью проверок Cloudflare Turnstile или hCaptcha, а затем собирает сведения о браузере посетителя. Для этого на части страниц используется Matomo; данные отправлялись на домен stats.us3[.]org. По состоянию на момент исследования поиск этого домена в urlscan.io выдавал 1112 результатов.
На финальной странице жертве предлагают скачать архив ZIP под видом нужной программы. Внутри находится JavaScript-загрузчик, который маскируется под исполняемый файл и запускается через wscript.exe, после чего начинается заражение MayaBot. Эта программа обеспечивает связь с управляющим сервером, мониторинг системы и установку майнера XMRig. После загрузки посетителя через 40 секунд перенаправляют на настоящий сайт программы, что может снизить подозрения.
В части случаев вредоносный файл не предлагается: вместо этого страница убеждает пользователя позвонить по номеру мошенников, ссылаясь на якобы подозрительную активность в учётной записи Bitdefender Central. Для размещения приманок BengalSEO использует в том числе github.io, pages.dev, sites.google.com и readthedocs.io.