Атака с повторным использованием токенов Microsoft 365 затронула 79 организаций
Исследователи Huntress зафиксировали кампанию, в которой злоумышленники перехватывали сессии входа и использовали украденные токены для доступа к почте. С 14 июля по 22 сентября были скомпрометированы 97 учётных записей и зарегистрированы 48 поддельных устройств Entra.
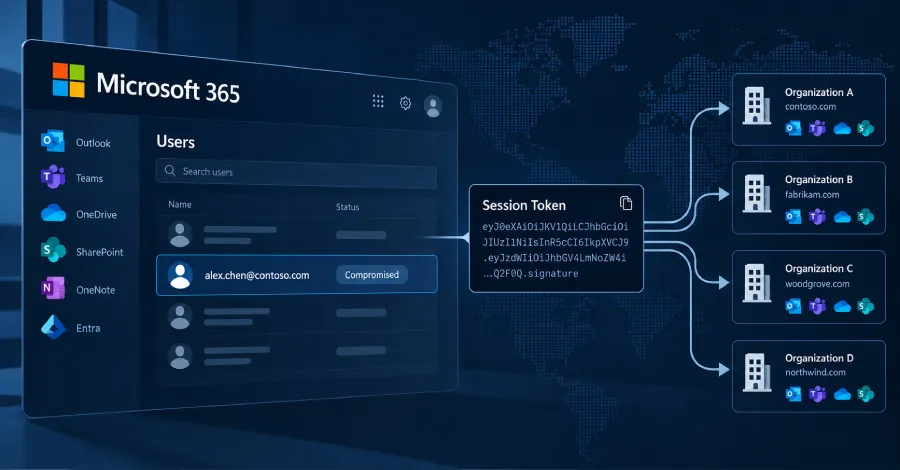
Исследователи Huntress сообщили о кампании против пользователей Microsoft 365, затронувшей 79 организаций. Злоумышленники перехватывали токены, выдаваемые после успешного входа, а затем в течение нескольких минут повторно использовали их со своих устройств для доступа к сервисам Microsoft 365.
По данным Huntress, за период с 14 июля по 22 сентября 2026 года в этой кампании зафиксировано 497 успешных входов на фоне более чем 200 тысяч попыток авторизации. В результате атакующие получили доступ к 97 учётным записям и добавили в каталоги организаций 48 поддельных устройств Microsoft Entra.
Атака начиналась с промежуточной страницы входа, расположенной между жертвой и инфраструктурой Microsoft. Она принимала введённые логин, пароль и код многофакторной аутентификации, передавала их на настоящую страницу авторизации и перехватывала токен сессии, выданный после входа. Такой токен позволяет не проходить MFA повторно. Исследователи назвали этот подход token spraying: вместо подбора паролей злоумышленники массово воспроизводят ранее похищенные токены.
После получения доступа атакующие закреплялись в аккаунтах: добавляли собственное приложение-аутентификатор для подтверждения новых входов и регистрировали фиктивные устройства Entra. Как минимум в 19 организациях существующие методы MFA удалялись, а новые добавлялись в течение трёх часов после первого входа. В одном из эпизодов приложение-аутентификатор с названием «iPhone 13» активировали менее чем через 51 минуту после перехвата сессии.
Также в почтовых ящиках создавались скрытые правила с короткими или малозаметными именами. Они удаляли письма с ключевыми словами, связанными с зарплатой, банковскими зачислениями и бонусами, либо переносили их в папки RSS Feeds и Conversation History. В одном случае правило помечало все входящие письма как прочитанные и удаляло их; затем из этого ящика была разослана спам-рассылка сотням внешних адресатов.
Huntress рекомендует при подозрении на такую компрометацию отозвать активные сессии и сменить пароль, проверить зарегистрированные устройства Entra, методы MFA, правила обработки почты и новые корпоративные приложения. Исследователи также советуют ограничить сценарии входа через код устройства с помощью политик Conditional Access.