Anthropic заявила об использовании Claude для доработки вредоносных программ
Компания сообщила, что связанная с Россией шпионская группа применяла ИИ для проверки своих инструментов на обнаружение и их автоматической переделки. Целями были государственные, оборонные и дипломатические организации.
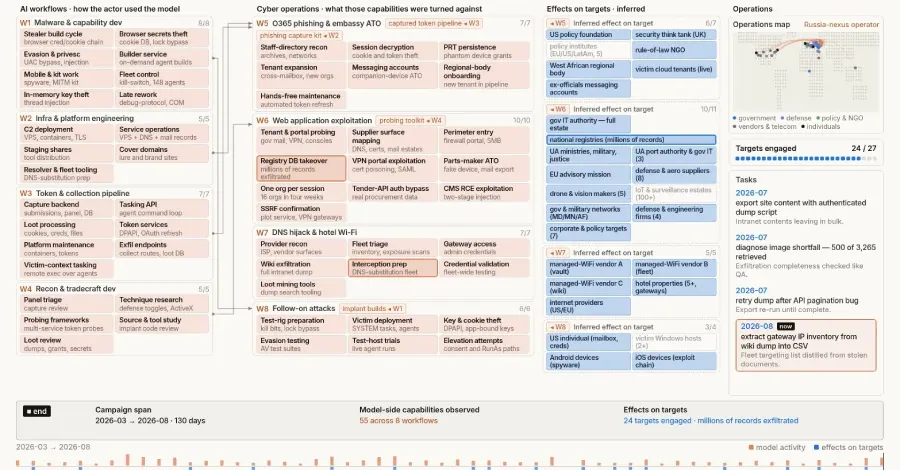
Anthropic сообщила о пресечении кампании, в которой группировка GTG-20006 использовала Claude для создания автоматизированного процесса доработки и повторного развёртывания вредоносных инструментов после их обнаружения защитными средствами. По данным компании, это позволяло злоумышленникам обходить уже сработавшие статические средства обнаружения и затрудняло блокировку артефактов защитными системами.
Anthropic относит GTG-20006 к группам, поддерживаемым российским государством. Как пишет The Hacker News, кластер соотносится с Midnight Blizzard, также известной как APT29 и Cozy Bear, однако сама Anthropic в приведённом описании использует обозначение GTG-20006.
ИИ-агенты, по данным Anthropic, следили за тем, насколько успешно вредоносные программы избегают обнаружения. Если средство защиты выявляло один из образцов, агенты изменяли и пересобирали его, чтобы обойти уже сработавшее правило. Затем новые версии размещались на одноразовых серверах, куда жертв перенаправляли через фишинг, ClickFix и подмену DNS-записей.
В набор инструментов, который компания связывает с этой активностью, входили два импланта для Windows, средство эксплуатации мобильных устройств, программа для кражи паролей из браузеров, фишинговая платформа и консоль управления скомпрометированными учётными записями. ИИ также применяли для регистрации доменов, настройки инфраструктуры рассылок и мониторинга каналов управления для отслеживания успешных компрометаций.
В ходе разведки и атак группа выделила более 20 организаций: среди них министерства, оборонные и разведывательные структуры, посольства, аналитические центры и компании оборонной промышленности. Основная часть целей находилась на Украине и в Европе; активность также затронула Ближний Восток и азиатские государственные ведомства, связанные с морской сферой.
Anthropic также описала эпизод с компрометацией как минимум трёх поставщиков гостиничного Wi‑Fi. По её данным, злоумышленники с помощью похищенных административных данных меняли DNS-записи, перенаправляя трафик гостей на собственные сервисы, а затем показывали им приманки в стиле ClickFix для доставки вредоносных программ под Windows, Android и iOS.