Anthropic расширила доступ к Claude для проверенных специалистов по кибербезопасности
Компания запустила трёхуровневую программу доступа к моделям с менее строгими ограничениями для защитников, пентестеров и ограниченного круга организаций. Одновременно Anthropic сообщила о 129 тыс. подтверждённых уязвимостей, найденных в рамках Project Glasswing.
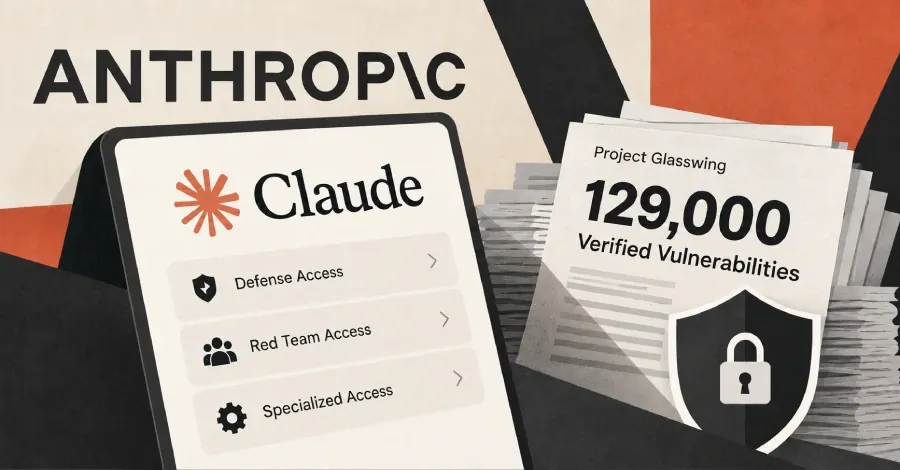
Anthropic расширила программу Cyber Verification Program (CVP), в которой проверенные специалисты и организации в сфере кибербезопасности могут работать с её ИИ-моделями при смягчённых защитных ограничениях. По данным The Hacker News, доступ разделён на три уровня — в зависимости от типа и полномочий команды.
Уровень Defense Access предназначен для оборонительных задач: реагирования на инциденты, реверс-инжиниринга вредоносного ПО, анализа и подтверждения уязвимостей. Red Team Access также позволяет проводить санкционированное тестирование на проникновение и red teaming. Наиболее широкий Specialized Access с минимальным числом ограничений предусмотрен лишь для ограниченного числа проверенных организаций, которым разрешено тестировать системы безопасности.
Участники программы получают доступ к Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1, а также к последующим моделям компании. Anthropic объясняет расширение программы двойственным характером таких возможностей: те же средства, которые способны помочь злоумышленникам, могут использоваться защитниками для поиска и устранения слабых мест в системах.
Компания также раскрыла промежуточные результаты инициативы Project Glasswing. С апреля по июль 2026 года она выявила не менее 129 тыс. подтверждённых уязвимостей в ПО. Ещё 5,5 тыс. подтверждённых проблем были обнаружены при сканировании открытого кода с апреля по октябрь. Более 33 тыс. из заявленных уязвимостей уже получили критический или высокий уровень опасности.
Anthropic подчёркивает, что оценка может быть неполной: она основана на опросах лишь части партнёров Glasswing. Компания предполагает, что фактический масштаб результата может быть как минимум в пять раз больше.
В то же время количество найденных недостатков не равнозначно их эксплуатации в атаках. Как пишет The Hacker News со ссылкой на исследователя VulnCheck Патрика Гаррити, из 300 уязвимостей, связанных с находками Anthropic или Project Glasswing, признаки эксплуатации в реальных атаках были лишь у двух. Речь идёт об SQL-инъекции в Ghost CMS (CVE-2026-26980) и уязвимости подделки сессии в Rejetto HTTP File Server (CVE-2026-61500).