Android-троян Manic передаёт данные с офлайн-устройств через соседние заражённые смартфоны
Вредоносная программа использует Wi‑Fi Direct и Bluetooth, чтобы передать собранные данные на другое заражённое устройство с доступом в интернет. Среди её целей — банковские приложения, государственные сервисы, мессенджеры и криптокошельки.
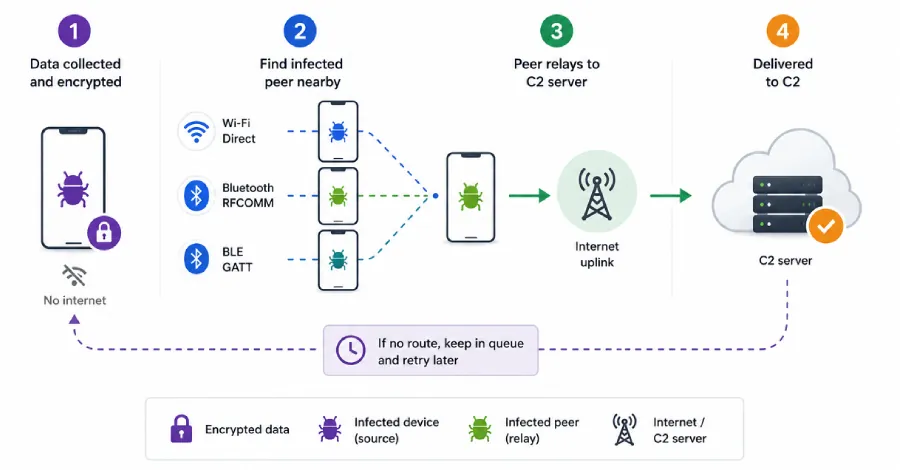
Исследователи ThreatFabric обнаружили Android-вредонос Manic, сочетающий функции банковского трояна и шпионского ПО. Его отличительная особенность — механизм передачи данных через находящиеся рядом заражённые устройства: он позволяет отправлять информацию на сервер злоумышленников даже с телефона, который сам не подключён к интернету.
Если заражённый смартфон не может связаться с управляющей инфраструктурой напрямую, Manic шифрует собранные файлы и результаты команд, помещает их в локальную очередь и ищет поблизости другое заражённое устройство. Для этого используются Wi‑Fi Direct, Bluetooth RFCOMM или BLE GATT. Найденный телефон принимает пакет и пересылает его дальше к управляющему серверу. Вредонос также поддерживает многошаговую передачу: по умолчанию пакет может пройти до четырёх таких промежуточных узлов. Если подходящего устройства рядом нет, данные остаются в очереди до следующей попытки.
По данным ThreatFabric, Manic отслеживает 169 идентификаторов приложений. В списке есть банковские сервисы, P2P-платежи, сервисы рассрочки, криптовалютные кошельки и биржи, мессенджеры, государственные и eID-приложения, браузеры, приложения для двухфакторной аутентификации и почтовые клиенты. Большая часть целей связана с Украиной, но в перечне также присутствуют приложения, используемые в России, Центральной и Западной Европе, а также Великобритании.
Троян распространяется через фишинговые сайты и приложения-загрузчики, выдающие себя за утилиты. Активность семейства, как указывают исследователи, прослеживается с февраля 2026 года; первые версии маскировались в том числе под приложение для бронирования. В новой итерации усилили защиту от анализа и добавили возможность перехватывать секреты с экрана блокировки.
Manic злоупотребляет службами специальных возможностей Android и разрешениями на доступ к уведомлениям. Это позволяет ему перехватывать ввод паролей, одноразовых кодов и фраз восстановления, следить за уведомлениями и экраном, делать снимки экрана, собирать контакты, историю звонков и SMS, определять координаты устройства, а также удалённо взаимодействовать с телефоном через WebRTC.
Для кражи PIN-кодов вредонос может накладывать прозрачный слой поверх настоящей цифровой клавиатуры целевого приложения. Он фиксирует точки нажатий, затем передаёт эти же нажатия настоящему интерфейсу через API специальных возможностей. В результате приложение продолжает работать как обычно, а оператор вредоноса получает PIN без показа поддельного банковского экрана.