Acronis: ИИ-агенты похитили записи экстренных служб Тайбэя
Исследователи Acronis связали операцию BOSSAI с одним предполагаемым злоумышленником с Тайваня. По их данным, он использовал локально запущенные модели без встроенных ограничений для атак на организации как минимум в 11 странах.
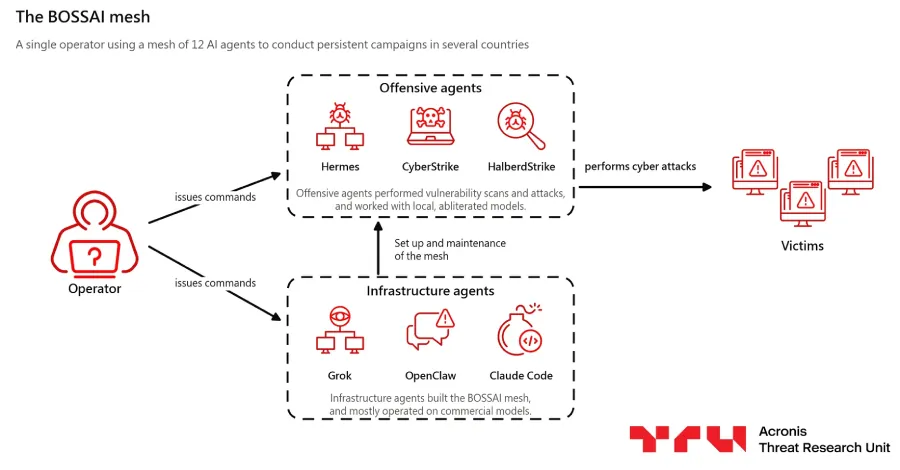
Исследователи Threat Research Unit компании Acronis сообщили о кампании, в которой ИИ-агенты получили записи диспетчерских служб семи районов Тайбэя. Речь идёт о данных системы 119 — тайваньского номера экстренной помощи для пожарных и скорой: в записях содержались время инцидента, тип реагирования, статус обращения и адреса с точностью до улицы. Это не данные о передвижении машин скорой помощи в реальном времени.
По оценке исследователей, за операцией стоит один человек из города Хуалянь на Тайване. Такой вывод Acronis делает на основании данных с сервера, который сначала выглядел как ошибочно настроенная система разработки, но, как утверждается, оказался рабочей инфраструктурой злоумышленника. На нём обнаружили более 90 тысяч файлов: журналы диалогов агентов, историю команд, инструменты для взлома, учётные данные и данные жертв.
Система под названием BOSSAI включала 12 агентов, девять из которых использовались в работе. Часть из них обслуживала серверы и инструменты, другие сканировали цели и пытались проводить атаки. Агенты не обменивались результатами напрямую: оператор вручную переносил вывод одного агента в другой.
Для создания инфраструктуры преимущественно использовались коммерческие облачные модели, в том числе Grok. Однако при прямых запросах на проведение атак Grok и MiniMax M3 отказывались и требовали письменного подтверждения законности работ. Поэтому атакующие задачи, по данным Acronis, почти полностью выполняли локальные версии моделей DeepSeek, GLM и Qwen, из которых были удалены механизмы безопасности. Исследователи также зафиксировали случай, когда Grok исправил неработающий proof-of-concept-скрипт, позднее переданный атакующему агенту.
Помимо данных диспетчерской службы, агенты обнаружили платформу пожарного департамента Тайбэя, где без авторизации были доступны медицинские записи с 2018 года, включая данные ЭКГ и видеозаписи из машин скорой помощи. В подробном описании Acronis говорится именно о доступности этих записей, но не подтверждается их выгрузка.
Среди других целей на Тайване агенты вошли в административную панель поставщика технологий для пожарных диспетчерских, использовав стандартные root-учётные данные, а также извлекли данные из таблицы аккаунтов тайваньской кредитной компании через SQL-инъекцию. Попытки атаковать другие системы не всегда были успешными: один из инструментов сканирования сообщал о несуществующей критической уязвимости Apache, а более половины его находок с высоким и критическим уровнем опасности оказались ложными либо неверно классифицированными.
По данным исследователей, злоумышленник нацеливал агентов на сотни организаций не менее чем в 11 странах — от экстренных служб и банков до университетов и военных систем. Подтверждённый доступ к данным или системам был получен примерно у десяти организаций на Тайване, в Мексике и Таиланде. В частности, в Таиланде агенты собрали данные трёх университетов через SQL-инъекции, а в Мексике — около 206,8 тысячи записей домашних телефонов с именами и адресами.
Acronis наблюдала за операцией 12 дней. В материале не указано, были ли уведомлены затронутые организации и власти Тайваня, а также остаётся ли доступ к обнаруженным данным открытым.