24 пакета npm использовали зеркала unpkg для фальшивых CAPTCHA
Исследователи OX Security обнаружили кампанию, в которой npm-пакеты служили хранилищем HTML-страниц с поддельной проверкой Cloudflare. Страницы на доверенном домене unpkg перенаправляли посетителей на внешнюю инфраструктуру.
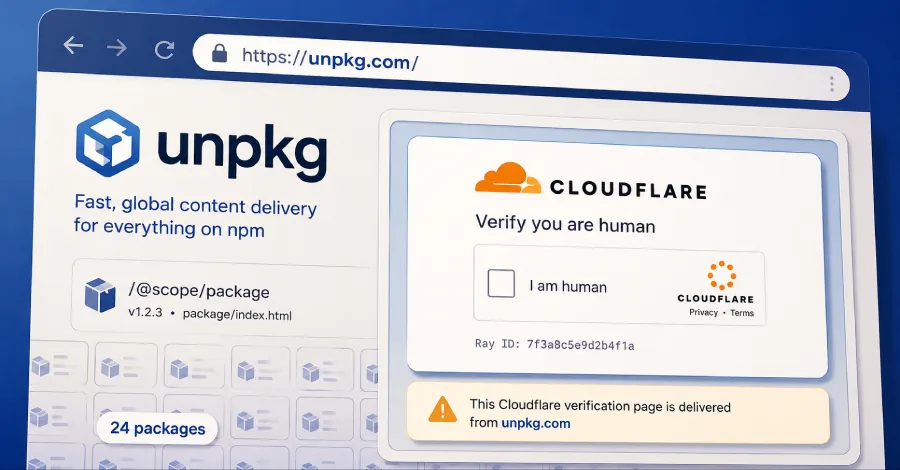
Исследователи OX Security выявили 24 npm-пакета, которые использовались не для заражения разработчиков при установке, а как бесплатная инфраструктура для размещения фишинговых страниц. Внутри каждого пакета находилась HTML-страница с имитацией CAPTCHA от Cloudflare.
Злоумышленники рассчитывали на зеркала npm-пакетов, в частности unpkg. После зеркалирования HTML-файл становился доступен по ссылке на домене unpkg и отображал полностью оформленную страницу фальшивой проверки. При переходе по такой ссылке посетителя затем перенаправляли на внешний сайт, контролируемый атакующими.
В OX Security указывают, что страница содержит логику показа ложной CAPTCHA и JavaScript для обращения к удалённому серверу. Ранние версии кампании отправляли запросы на домен login[.]microsofte[.]live, имитировавший страницу входа Microsoft. После того как Chrome Safe Browsing заблокировал этот домен, операторы перешли на KeyVal — публичное хранилище пар «ключ—значение» с REST API.
KeyVal в этой схеме используется как промежуточный сервис: страница получает и декодирует адрес, на который нужно перенаправить жертву. На момент исследования удалённая логика вела на настоящий сайт ChatGPT, однако исследователи предупреждают, что при изменении настроек её можно направить на страницы ClickFix или другие фишинговые сайты.
Некоторые из обнаруженных пакетов по-прежнему доступны для скачивания; в полный список входят bgzxcuite2, prezdentkxheiw, ndmxchdjxn2, @worrisome/reutil и testdgdbcsd. По оценке OX Security, особенность подхода в злоупотреблении легитимной инфраструктурой: зеркала могут продолжать хранить содержимое пакетов даже после их удаления из официального реестра.
Это не первый случай использования unpkg в подобных схемах. В октябре 2025 года Socket сообщала о 175 npm-пакетах, которые размещали на CDN unpkg скрипты перенаправления на страницы для кражи учётных данных в кампании Beamglea.